端對端加密通訊軟體靠的是密碼學協定,但協定設計得再嚴謹,最後仍要由程式碼實作;設計與實作之間的落差,一直是安全研究最常挖出問題的地方。
Google DeepMind 在 2026 年 11 月 10 日公布,他們讓 AI 代理替 Signal 協定的實作做 Signal 形式化驗證,而且證明不是停在原始碼,而是延伸到編譯後的機器碼。我們來看看這次到底驗證了什麼,以及對平常用 Signal 的人代表什麼。
形式化驗證與 AlphaProof Code 的基本概念,已在 DeepMind AlphaProof Code 是什麼?用 AI 做形式化驗證檢查 Signal 加密協議 說明,本文不重複,專談 Signal 這個案例。
這次 DeepMind 驗證了 Signal 的什麼
DeepMind 官方部落格指出,這項工作驗證的是 Signal 協定背後的程式碼,並說該協定同時保護 Signal 與 Google Messages 的訊息。更具體的範圍寫在開源成果頁與技術論文裡:
| 項目 | 官方寫明的內容 |
|---|---|
| 驗證對象 | libsignal-cli,一個包住 libsignal v0.105.4 與 SPQR v1.6.0 的命令列工具 |
| 涵蓋流程 | 一對一對話:PQXDH 建立連線、Triple Ratchet 傳訊息;驗證的操作是 init、send、recv,keygen 不在內 |
| 驗證層級 | AArch64 Linux 使用者模式執行檔(機器碼),用 rustc 1.98.1 編譯並以 musl 靜態連結 |
| 證明規模 | 約 650 萬行經 Lean 機器檢查的證明程式碼(部落格寫「超過 600 萬行」) |
| 工作時間與人力 | 官方部落格寫約四週;技術論文寫明由五人團隊在四週內完成(a team of five over four weeks),iThome 報導同樣提到 5 名研究人員 |
驗證的安全性質,成果頁分成兩種模型列出:
| 模型 | 涵蓋的性質 |
|---|---|
| 符號模型(Dolev–Yao) | 十個定理,包含前向保密(forward secrecy)、入侵後安全(post-compromise security)、握手驗證、抗 KCI(key-compromise impersonation)、會話獨立性 |
| 計算模型 | 對傳統攻擊者,給出訊息機密性與真實性的攻擊優勢上界 |
資料來源:DeepMind 開源成果頁、Introducing AlphaProof Code。
有沒有找到新漏洞
兩份官方資料都沒有報告在現行 libsignal 找到新漏洞。
DeepMind 做的是另一件事:把兩個先前研究者找到、而且已修好的 libsignal 舊漏洞,倒回隔離的程式碼版本裡重新植入,測試驗證系統能不能抓出來。成果頁說明,這兩個版本編出來的執行檔,都被證明違反了符號模型的定理。
這兩個舊漏洞出自 Cheval 等人的研究,成果頁的描述是:
- 新舊連線狀態處理不當,導致簽署預備金鑰(signed prekey)的秘密被複製存下。
- PQXDH 回應端沒有檢查對方的 X25519 基底金鑰,重送被竄改的握手就能產生第二個共用同一秘密的連線。
為什麼「驗證到機器碼」值得注意
多數安全證明處理的是協定設計,或是原始碼層級的模型。DeepMind 部落格的說法是,只驗證設計會漏掉「設計與實作之間」的錯誤。
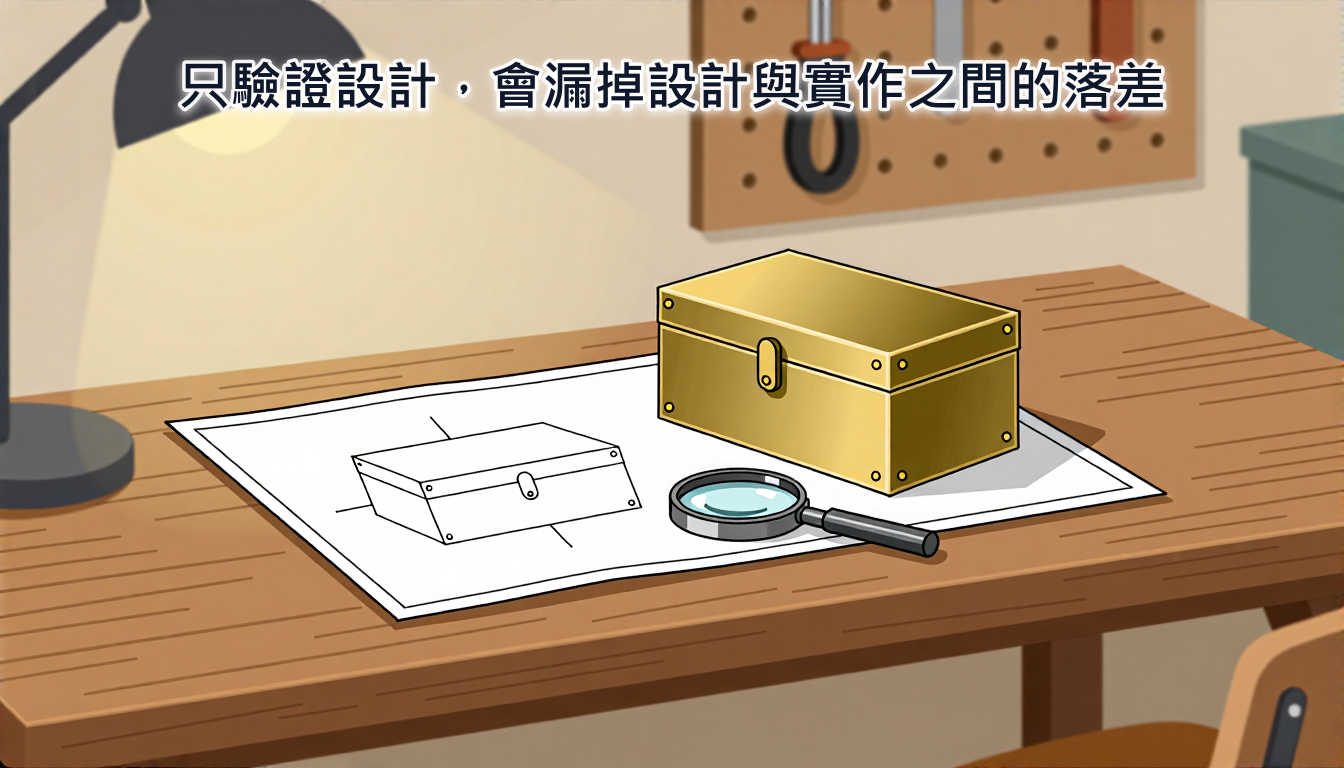
這次的證明對象是編譯後的執行檔,所以成果頁表示,Rust 原始碼與編譯器都不在信任範圍內;信任的部分是 Lean 核心、AArch64 指令語意,以及 37 個被攔截處理的常式(密碼學運算與部分系統函式)的規格。這個 37 是成果頁的寫法,技術論文 PDF(第四版)則寫 39 個,兩處官方資料數字不同,以對應的官方資料為準。
另一個值得注意的地方是分工。官方部落格說明,安全目標由多個模型轉成形式化規格,每份規格都由人類專家審過;AI 代理負責寫證明,約 1% 的程式碼被標出來請人再看。證明是否成立,最後交給 Lean 檢查,不靠人去相信 AI。
Signal 技術長 Ehren Kret 在部落格中評價這是「重大突破」。至於 DeepMind 自稱「首次以這個深度用 AI 驗證廣泛部署的密碼學協定」,是官方自己的說法,本文僅轉述。
對 Signal 使用者代表什麼
先講結論:這不代表你手機上的 Signal App 被完整證明安全,也不代表你需要為此做任何事。
證明涵蓋的範圍很明確
論文寫明,驗證對象是團隊自己編譯的 libsignal-cli,不是 Signal 的 Android 或 iOS App。作者主張結果可以延伸到手機 App,但沒有證明。
官方列出的前提與缺口
- 符號證明假設密碼學原語是理想的,隨機值是新鮮的,且雙方已確認對方的身分金鑰(identity key)。
- 計算模型只處理傳統攻擊者,量子攻擊者不在範圍內。
- 群組訊息、多裝置狀態、SPQR 的後量子修復機制,都沒有涵蓋。
- 論文也承認,重送攻擊造成的前向保密喪失沒有被排除。
一般使用者的實際影響
- 官方與成果頁都沒有要求使用者更新或更換任何設定,也沒有報告現行版本的新漏洞。
- 對使用者來說,較實際的意義是:Signal 這類協定的實作,有了一種比測試更強的檢查方式。
- 要確認自己的 App 是最新版,仍然以 Signal 官方的更新為準。
想了解 Signal 協定本身的規格與說明,可以前往 Signal 官方文件 查詢最新的協定規格與說明。
參考資料與延伸閱讀
- Introducing AlphaProof Code(Google DeepMind 官方部落格,2026-11-10)
- code-verification 開源成果頁(Google DeepMind)
- Formal Verification of Signal(技術論文 PDF)
- google-deepmind/code-verification(GitHub)
- Signal 官方文件與協議規格
- DeepMind AlphaProof Code 是什麼?用 AI 做形式化驗證檢查 Signal 加密協議
- DeepMind以AI代理驗證Signal加密實作安全性,數學證明擴及機器碼層級(iThome)

發佈留言