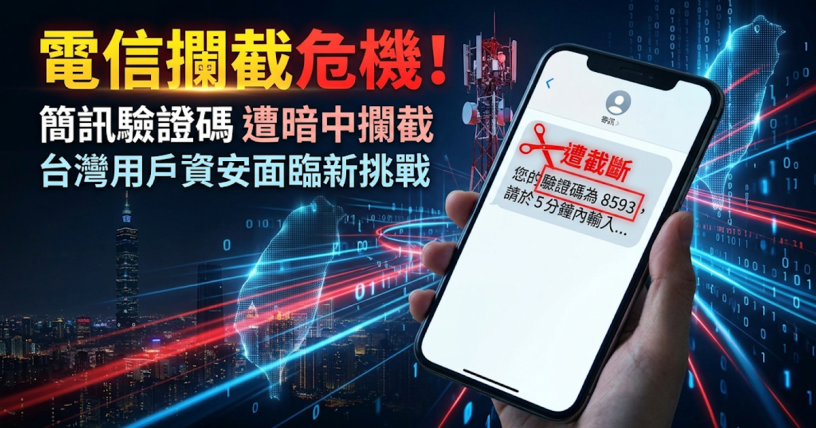
簡訊驗證碼是常見的兩步驟驗證方式之一。電信網路的信令協定被濫用的問題,早在 2014 年就有 SS7 安全弱點被公開揭露,這次輪到台灣被點名:資安公司 Enea 在 2026 年 11 月 11 日發表研究,指出一個名為 SilentAir 的威脅行為者,利用亞洲電信業者內部被入侵的設備,對特定用戶攔截簡訊與語音,而且報告提到的主要目標是台灣。
我們來看看 Enea 的報告實際寫了什麼、沒寫什麼,以及一般人可以怎麼調整驗證方式。
SilentAir 是什麼
SilentAir 是 Enea 在報告中命名的威脅行為者,透過被入侵的電信業者網路節點,把 SS7 與 Diameter 信令(signalling)攻擊送進電信業者之間的互連網路(IPX)。這兩種協定是電信業者互通漫遊、簡訊與語音服務時使用的信令協定,SS7 用於 2G/3G,Diameter 用於 4G(LTE)漫遊。
Enea 的說明重點如下:
| 項目 | 報告內容 |
|---|---|
| 活動時間 | Enea 自 2025 年初起追蹤到來自亞洲電信業者的異常信令攻擊(以 SS7 為主,也有 Diameter),分析時發現更早之前也有可疑活動 |
| 攻擊來源 | Enea 在至少 6 個亞洲國家的電信業者中,找到與 SilentAir 有關的可疑 SS7 或 Diameter 網路元件;Enea 另表示,已實際觀察到業者內部節點同時發出與接收攻擊指令,確認該業者網路被入侵 |
| 攻擊目標 | 這些來源攻擊了另外一打(原文 a dozen more)國家與地區的業者與用戶,主要的外部目標是台灣 |
| 目標類型 | 報告表示,部分目標是各自國家中政治與政府領域的重要人物(VIP) |
| 規模 | 每次爆發從單一或少數用戶,到一個月內針對數千名用戶不等 |
| 活動節奏 | 呈爆發式,爆發之間可能相隔數月以上;Enea 指出,非沉默簡訊類的攻擊時段與 UTC+8 工作日吻合,幾乎沒有週末活動 |
報告沒有點名是哪些電信業者被入侵,也沒有逐一列出受影響的國家。另外,Enea 在報告中表示,他們相信實際規模會涉及數十個國家與電信業者,這是報告的看法,報告並未列出對應的數據。
攔截簡訊與驗證碼的手法
Enea 把 SilentAir 的攻擊分成幾類,其中和一般人最有關的是「攔截」。
攔截簡訊與語音
Enea 指出,攻擊者大量使用 SS7 的 UpdateLocation 與 Diameter 的 Update-Location-Request 這類指令,變更目標用戶的位置登記,之後目標用戶的簡訊與語音通話就會被攔截。報告提到,位置被導向的是攻擊者所控制節點的信令位址。
Enea 在報告中寫到,他們在部分目標身上,觀察到攔截發生後馬上收到兩步驟驗證碼(2FA code)。Enea 據此認為,攻擊者的目的之一是入侵這些目標登記的其他帳戶;這是報告的推斷,報告並未指出是哪些帳戶、有沒有真的被入侵。
資訊蒐集與位置追蹤
Enea 表示,SilentAir 也用 SS7 的 SRI-SM、RestoreData、SendAuthenticationInfo 等指令,驗證用戶識別碼並取得更多用戶資訊(Diameter 則用 AIR),並以 AnyTimeInterrogation 等指令查詢目標的基地台小區編號(cell ID)。
Enea 把 SilentAir 的攻擊類型比例,和他們先前研究的一般監控公司對照如下:
| 攻擊類型 | SilentAir | 一般監控公司 |
|---|---|---|
| 資訊蒐集 | 7.21% | 61.89% |
| 攔截 | 18.30% | 2.07% |
| 位置追蹤 | 0.22% | 30.90% |
| 其他 | 74.27% | 5.13% |
資料來源:Enea 報告。
Enea 指出,攔截類佔比遠高於一般監控公司,但符合他們對國家級行為者的經驗。
沉默簡訊
依報告的定義,沉默簡訊(silent SMS)是手機收到時不會顯示、也不會跳出通知的簡訊。Enea 觀察到 SilentAir 大量使用,主要發給台灣用戶,時間集中在午夜,只有週六晚上到週日清晨沒有這個高峰。白天的沉默簡訊則多半發給其他網路(例如東南亞)的用戶。
報告對用途的說法分成兩種情況:
- 白天發給其他網路用戶的部分,Enea 表示主要用途之一似乎是測試先前的 UpdateLocation 攻擊是否成功,藉此確認簡訊攔截已經就位。
- 夜間發給台灣用戶的部分,報告明講用途未經確認,提出兩種可能:批次測試先前對這些用戶的 UpdateLocation 攻擊是否仍然有效,或確認發送端號碼的連線與存取狀態。這兩點都是報告的推測。
簡訊並非直接送達目標,而是先交給中介業者的簡訊中心(SMSC)轉送,Enea 表示這些中介業者通常在東南亞,也包括台灣業者。
Enea 對攻擊者的判斷
報告對攻擊者的說法有明確的信心程度標示,引用時要一併看清楚:
- Enea 以高信心(high confidence)評估,SilentAir 是國家級(state-level)行為者,而不是商業監控公司;Enea 在註腳說明,「state-level」是用來和犯罪集團、商業監控公司區分的稱呼。理由包括活動地區集中、攻擊手法、活動性質與目標性質。
- 報告另以低信心(low confidence)表示,其活動與中國相關的網路行動(China-nexus)一致。報告列出的依據包括:以台灣為主要目標、攻擊時段符合 UTC+8 工作日並在中國假期前後減少、部分目標是政治與政府領域 VIP,以及中國的電信網路與用戶沒有成為目標。
- Enea 也討論了它和另一個電信入侵組織 LIMINAL PANDA 的可能關聯,報告稱兩者可能有關但未證實,目前不直接把兩者關聯起來。報告列出的可能情況包括:不同組織共用已入侵業者的存取權限或合作,或業者同時被兩個與中國相關的組織入侵。
換句話說,報告並沒有給出明確的幕後身分,也沒有說明攻擊者針對台灣的原因。
台灣業者與官方的回應
報告提到台灣的行動業者與用戶是目標,部分台灣業者的簡訊中心也被當成中介轉送;報告並未提及任何台灣政府機關。
截至撰稿時,尚未找到 NCC 或國內電信業者針對這份報告的公開回應。後續若有說明,請以 NCC 與各電信業者的官方公告為準。
一般使用者可以做的事
Enea 報告提出的建議是針對電信業者與產業(例如把業者之間的互連介面視為不可信、部署 GTP 與 SS7/Diameter 防火牆),並沒有給一般用戶的防護建議。以下是我個人的看法,不是報告的建議:
- 重要帳戶我會盡量不把簡訊當成唯一的驗證方式。簡訊走的是電信網路,報告描述的攔截發生在電信層,驗證碼就會跟著被攻擊者收到。
- 我會考慮改用驗證器 App(產生一次性驗證碼)、硬體安全金鑰或通行金鑰(passkey),因為這些方式的驗證碼不是用簡訊傳送。
- 金融帳戶與主要信箱,我會優先調整。
報告描述的是針對特定目標用戶的攻擊,單次爆發的規模從一兩人到數千人不等;報告沒有提供一般用戶受影響的資訊。
參考資料與延伸閱讀
- Enea:The Enemy Within. Tracking LIMINAL PANDA and SilentAir through Mobile Networks(2026 年 11 月 11 日發布,11 月 12 日更新)
- The Hacker News:SilentAir Hijacks Asian Telecom Networks to Intercept SMS 2FA Codes and Spy on Taiwanese Users

發佈留言