在現代網路架構中,於路由器端建構安全遠端連線已是不可或缺的基礎設施。然而,當網管人員與工程師在評估 WireGuard OpenVPN 差異 時,往往會面臨現代輕量化通訊協定與傳統成熟架構之間的取捨。本篇聚焦於兩者在路由器上的運作位置(核心態或使用者態)、加密演算法、傳輸協定與 NAT 穿透差異。
想了解 OpenWrt 上的 WireGuard 介面與防火牆區域設定,可前往 WireGuard OpenVPN 路由器設定與效能比較 觀看。
一、 核心速查與常見瓶頸對照
在路由器資源有限的環境下,選擇錯誤的 VPN 協定往往會導致 CPU 資源耗盡或吞吐量驟降。以下整理常見錯誤寫法的工程瓶頸與兩者之核心機制規格對照。
1. 常見錯誤寫法的工程瓶頸
- 直接套用 OpenVPN 的 TCP 模式於不穩定的網路:隧道內的 TCP 連線再包進 TCP 隧道(TCP over TCP),WireGuard 官方因其效能表現不佳而不支援 TCP 隧道;OpenVPN 的
--proto可選tcp-client/tcp-server,使用時要留意這個代價。 - 沒有確認路由器 CPU 是否有 AES 硬體加速就選 AES 套件:沒有 AES 專用硬體的平台上,ChaCha20 的軟體實作通常較快(見第二節)。
AllowedIPs沒有逐一限縮:WireGuard 的AllowedIPs同時決定哪些來源 IP 可以從該對等端進入介面、以及封包要送往哪個對等端;多使用者環境中重複或過大的範圍,會讓路由對應錯亂。
2. 核心機制規格對照表
| 比較維度 | WireGuard | OpenVPN |
|---|---|---|
| 設計取向 | 刻意精簡,官方定位為單人可完整審閱的程式碼量 | 功能完整,依賴 OpenSSL 等外部函式庫 |
| 傳輸協定 | 僅透過 UDP 傳送封包,不支援 TCP 隧道 | UDP 或 TCP(--proto) |
| 加密演算法 | 固定:ChaCha20-Poly1305、Curve25519、BLAKE2s | 以 --data-ciphers 協商,2.6 版預設為 AES-256-GCM、AES-128-GCM、CHACHA20-POLY1305 |
| 金鑰與驗證 | 雙方預先交換公鑰,類似 SSH 金鑰 | 以 TLS 進行金鑰協商與驗證 |
| NAT 後維持連線 | 以 PersistentKeepalive 設定(預設 0,即關閉) | 以 --ping、--ping-restart 維持 |
二、 關鍵機制解析:底層規範與注意事項
從底層網路協定與密碼學角度來看,WireGuard 與 OpenVPN 在作業系統核心態(Kernel Space)與使用者態(User Space)的運作方式有著根本上的差異。
1. 核心態運作與記憶體開銷
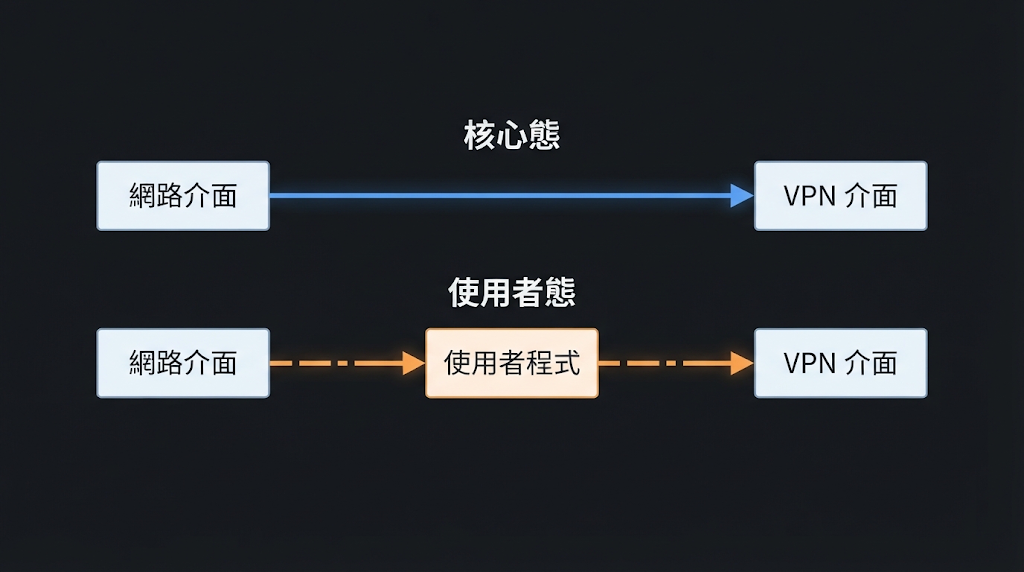
WireGuard 最初為 Linux 核心開發,官方說明其運行在核心內是高速的原因之一;沒有核心模組的平台則使用 wireguard-go 等使用者態實作。
OpenVPN 則透過 tun/tap 虛擬介面,在核心與使用者態程式之間傳遞封包。OpenVPN 2.6 之後在 Linux 上提供 Data Channel Offload(DCO),把資料封包處理移進核心,用來減少這段往返的耗用;使用 --disable-dco 可改回傳統的 tun 模組。
補充說明:WireGuard 官方效能頁自行標註其比較資料較舊、測試方式不夠嚴謹,且未涵蓋 OpenVPN DCO,因此本文不引用吞吐量倍數,實際差異請在自己的路由器上量測。
2. 密碼學與硬體加速支援
WireGuard 的密碼學組合是固定的:ChaCha20 加密並以 Poly1305 驗證(RFC 7539 的 AEAD 構造)、Curve25519 進行 ECDH 金鑰交換、BLAKE2s 做雜湊,握手採用 Noise_IK。
OpenVPN 的資料通道加密則由 --data-ciphers 協商,2.6 版預設清單為 AES-256-GCM、AES-128-GCM 與 CHACHA20-POLY1305(OpenSSL 支援時)。
RFC 8439 說明,AES 在專用硬體上很快,但在沒有該硬體的平台上效能明顯較低,而 ChaCha20 在純軟體實作下比 AES 快得多。路由器 SoC 是否具備 AES 加速,要查該機型的規格。
補充說明:OpenVPN 2.6 預設不再允許 BF-CBC(Blowfish)這類舊加密套件,所以不要把 Blowfish 當成現行選項。
三、 實作範本:生產環境完整程式碼
以下提供兩個在 Linux 路由器環境下的實際設定範本,分別為 WireGuard 伺服器端設定檔與透過 iptables 限制 VPN 客戶端存取特定內部子網域的防火牆規則。
範本一:WireGuard 路由器端設定檔 (wg0.conf)
[Interface]
Address = 10.100.0.1/24
ListenPort = 51820
PrivateKey = <YOUR_ROUTER_PRIVATE_KEY>
SaveConfig = false

# 路由轉發與 NAT 設定
PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
PostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE

# 客戶端 A (筆電)
[Peer]
PublicKey = <CLIENT_A_PUBLIC_KEY>
AllowedIPs = 10.100.0.2/32

# 客戶端 B (手機)
[Peer]
PublicKey = <CLIENT_B_PUBLIC_KEY>
AllowedIPs = 10.100.0.3/32
範本二:防火牆規則與 iptables 限制存取特定內部子網域
#!/bin/bash
# 假設 VPN 網段為 10.100.0.0/24,內部特定伺服器子網域為 192.168.10.0/24
# 允許 VPN 用戶存取特定內部子網域
iptables -A FORWARD -i wg0 -s 10.100.0.0/24 -d 192.168.10.0/24 -m state --state NEW,ESTABLISHED,RELATED -j ACCEPT

# 封鎖 VPN 用戶存取路由器本身的管理介面 (例如 192.168.1.1)
iptables -A INPUT -i wg0 -s 10.100.0.0/24 -d 192.168.1.1 -p tcp --dport 80 -j DROP
iptables -A INPUT -i wg0 -s 10.100.0.0/24 -d 192.168.1.1 -p tcp --dport 443 -j DROP

# 允許已建立的連線封包回傳
iptables -A FORWARD -m state --state ESTABLISHED,RELATED -j ACCEPT
四、 常見問題與排錯(Q&A)
Q1:在路由器上部署 WireGuard 與 OpenVPN,CPU 負載與吞吐量該怎麼評估?
先看兩者的運作位置,再用自己的硬體量測。
- 運作位置:WireGuard 在 Linux 上以核心模組運行;OpenVPN 預設經
tun/tap在使用者態處理,2.6 版起 Linux 可用 DCO 把資料封包處理移進核心。 - 加密算力:沒有 AES 硬體加速的 SoC,ChaCha20-Poly1305(WireGuard 固定使用,OpenVPN 2.6 也可協商)通常較合適;有 AES 加速時,OpenVPN 使用 AES-GCM 即可。
- 吞吐量:WireGuard 官方效能頁的對照資料自述較舊且不夠嚴謹,不能直接當成倍數依據,請用
iperf3等工具在同一台路由器上分別量測。
Q2:WireGuard 在行動裝置切換網路(Wi-Fi 轉行動網路)時,為什麼不需要重新設定連線?
WireGuard 官方把這項功能稱為內建漫遊(roaming):伺服器收到某個對等端通過驗證的封包後,會記住該封包的來源位址與連接埠,作為這個對等端最近的端點,之後就往這個端點回傳。
因此客戶端的 IP 或連接埠改變時,只要新封包能通過驗證,伺服器就會更新端點,不必另外重新設定。
補充說明:官方「Known Limitations」頁指出,漫遊更新端點時沒有額外的驗證往返,主動式中間人可能偽造來源位址;若在意這點,可用防火牆把 WireGuard 連接埠限制在特定來源 IP。
Q3:站對站(Site-to-Site)VPN 該選 OpenVPN 的 TCP 模式還是 WireGuard?
優先用 UDP。WireGuard 不支援 TCP 隧道,官方理由是 TCP-over-TCP 的網路效能一向很差;OpenVPN 雖可用 --proto tcp-client/tcp-server 跑在 TCP 上,同樣會碰到這個問題。
只有在網路環境只放行 TCP 時,才考慮 OpenVPN 的 TCP 模式。WireGuard 官方的建議是由上層的混淆工具(例如 udptunnel、udp2raw)把 UDP 封包轉成 TCP,而不是讓 WireGuard 自己支援 TCP。
Q4:路由器在雙層 NAT 或 CGNAT 後,WireGuard 連不上該怎麼排查?
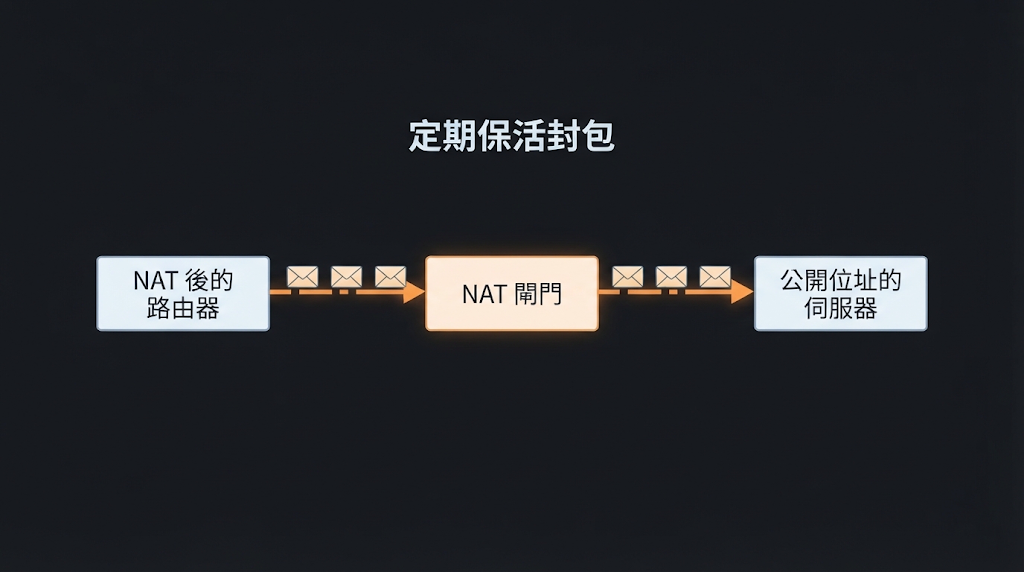
NAT 或有狀態防火牆只會對曾經外送的連線保留對應,所以在 NAT 後的一方要持續收到封包,就必須定期送出保活封包。
- 在位於 NAT 後面的對等端設定
PersistentKeepalive,官方說明 25 秒是多數防火牆都適用的間隔;預設為 0(關閉)。[Peer] PersistentKeepalive = 25 - 確認由 NAT 後的一方主動連向有公開位址的另一端,並在該端設定
Endpoint。
補充說明:若兩端都在 CGNAT 後面,雙方都沒有可從外部連入的位址,需要另一台有公開位址的主機作為連線端點,這已超出 WireGuard 單獨可解決的範圍。
Q5:ChaCha20-Poly1305 與 AES-256-GCM 在硬體加速上有何不同?
兩者的差別在於有沒有專用硬體。
- 有 AES 硬體加速:AES 在專用硬體上很快(RFC 8439)。
- 沒有 AES 硬體加速:RFC 8439 說明 AES 在這類平台效能明顯較低,ChaCha20 在純軟體實作下快很多,且較不受快取時間側通道問題影響。
WireGuard 固定使用 ChaCha20-Poly1305;OpenVPN 2.6 預設的 --data-ciphers 為 AES-256-GCM:AES-128-GCM:CHACHA20-POLY1305,可依硬體調整順序。
Q6:如何用 iptables 限制 VPN 客戶端只能存取特定內部子網域?
WireGuard 本身只決定封包能否進入介面(AllowedIPs),能存取哪些內部網段仍要靠防火牆規則限制。做法如範本二:在 FORWARD 鏈只放行 VPN 網段到指定子網域,並用 INPUT 鏈封鎖對路由器管理介面的連線。
補充說明:範本二是「放行特定目的地」的規則;是否真的拒絕其他目的地,取決於
FORWARD鏈的預設政策與規則順序,套用前請在自己的環境確認。
補充說明:範本一
PostUp的iptables -A FORWARD -i wg0 -j ACCEPT會放行 wg0 進來的所有轉發封包;iptables 依序比對、先符合先生效,若它排在範本二的規則前面,範本二就起不了限制作用。要限制特定子網域時,請拿掉這條,或改成只放行範本二指定的目的地。
Q7:多人同時連線時,OpenVPN 的 TLS 憑證驗證與 WireGuard 的公鑰驗證有何不同?
差異在驗證模型,不是記憶體用量。
- WireGuard:每個對等端以公鑰識別,設定檔逐一列出對等端與其
AllowedIPs;新增使用者就是新增一段[Peer]。 - OpenVPN:用 TLS 做金鑰協商與驗證,通常搭配憑證管理(CA、簽發與撤銷)。
兩者在特定路由器上的記憶體與 CPU 用量,請用實際連線數量量測,不要只看協定差異預先判斷。
參考資料與延伸閱讀
- WireGuard 官方網站
- WireGuard Protocol & Cryptography
- WireGuard Quick Start(PersistentKeepalive)
- WireGuard Known Limitations(TCP Mode 與漫遊)
- OpenVPN 2.6 Reference Manual
- OpenVPN Data Channel Offload(DCO)
- RFC 8439 – ChaCha20 and Poly1305 for IETF Protocols
- wg-quick(8) Manual
- Linux Netfilter and iptables Documentation
- WireGuard OpenVPN 路由器設定與效能比較(站內系列文)

發佈留言