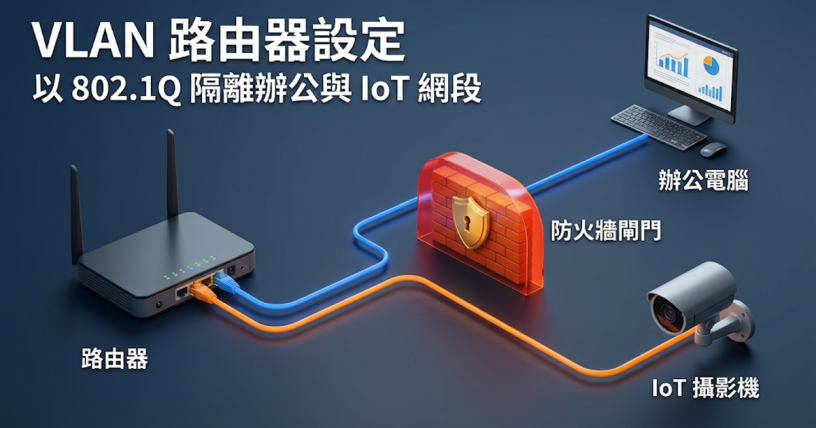
VLAN 路由器設定的做法,是用 802.1Q VLAN 把訪客網路、IoT 智慧家電與核心辦公裝置分到不同網段,再由路由器的防火牆規則決定哪些網段之間可以互通。
單一廣播網域(Broadcast Domain)裡的所有裝置會互相看到廣播流量,也沒有網段層級的存取控制;切成多個 VLAN 後,網段之間的流量必須經過路由器,才有地方套用防火牆規則。
本文依序說明 802.1Q 標籤、Trunk 與 Access 埠、Inter-VLAN Routing,以及在 Linux 與 OpenWrt 上建立 VLAN 子介面並用 nftables 限制網段互通的做法。若想先確認裝置目前拿到的位址,可參考 如何查詢自己的IP地址(電腦IP/對外IP)。
一、 核心語法速查與規格對照
以下用 Linux 的 ip、bridge 與 nftables 示範一組最小架構:交換器端是一個啟用 VLAN filtering 的 Linux bridge,路由器透過一條 Trunk 連到交換器,辦公裝置在 VLAN 10、IoT 裝置在 VLAN 30。OpenWrt 的 DSA 是 Linux 核心的交換器子系統,採用 DSA 的裝置以 config bridge-vlan 設定 bridge VLAN。
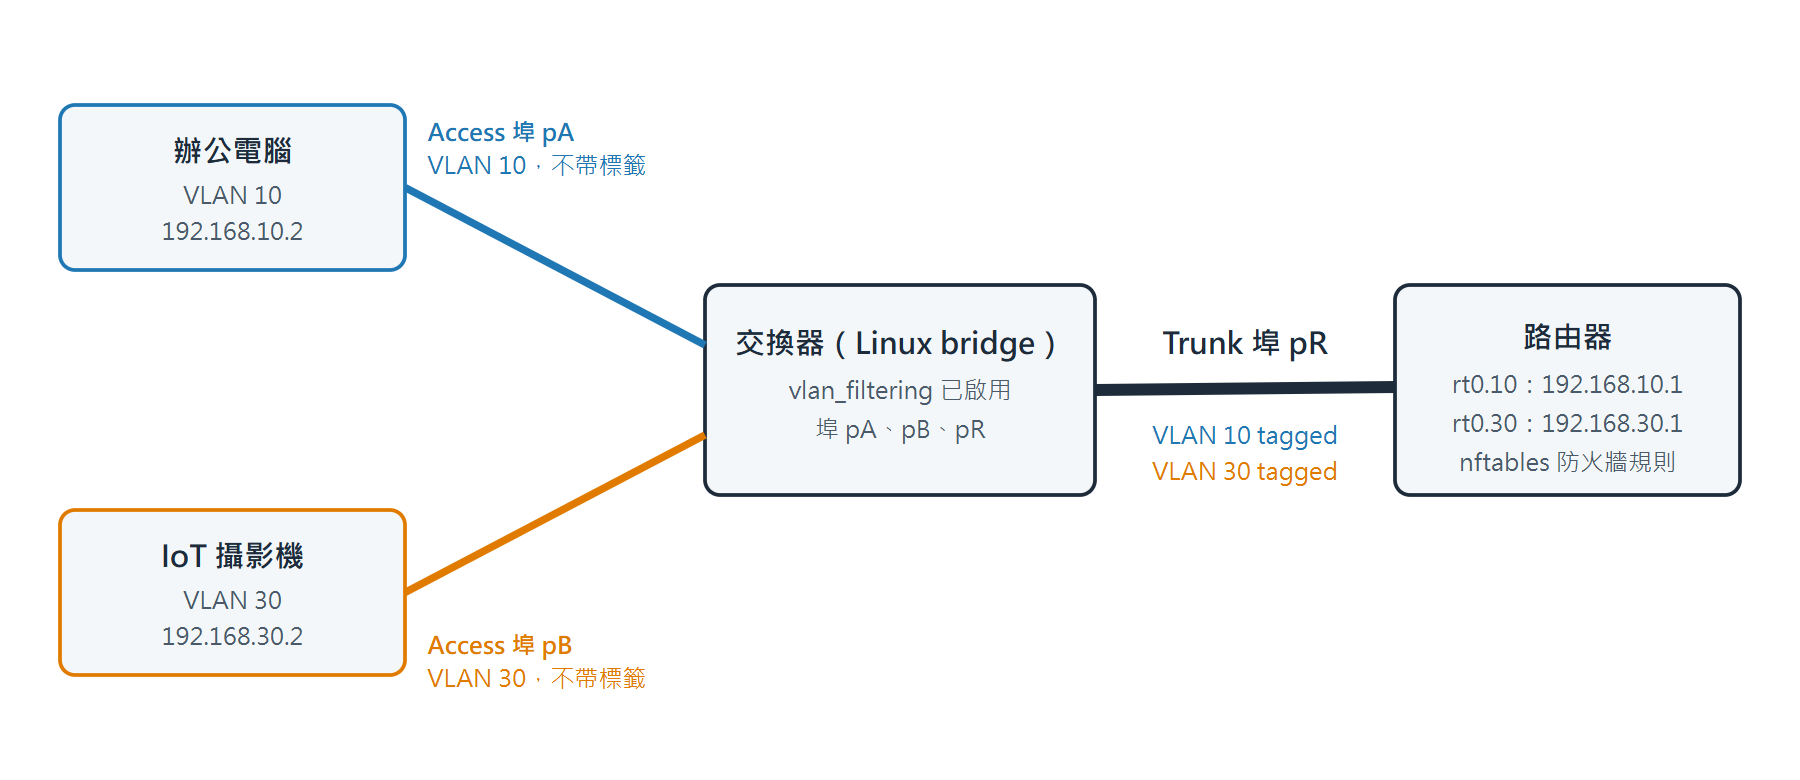
圖說:辦公裝置(VLAN 10)與 IoT 裝置(VLAN 30)各自接在交換器的 Access 埠,交換器與路由器之間的 Trunk 同時承載 VLAN 10 與 VLAN 30,路由器以 VLAN 子介面作為各網段的閘道。
- 在路由器端,對 Trunk 實體介面建立 802.1Q 子介面,並指定各網段的閘道位址:
ip link add link rt0 name rt0.10 type vlan id 10
ip link add link rt0 name rt0.30 type vlan id 30
ip addr add 192.168.10.1/24 dev rt0.10
ip addr add 192.168.30.1/24 dev rt0.30
ip link set rt0.10 up
ip link set rt0.30 up- 在交換器端,建立啟用 VLAN filtering 的 bridge,Access 埠用
pvid untagged,Trunk 埠只加入允許的 VLAN。新建立的 bridge 埠預設帶有 VLAN 1,這裡先移除:
ip link add br0 type bridge vlan_filtering 1
ip link set pA master br0
ip link set pB master br0
ip link set pR master br0
bridge vlan del dev pA vid 1
bridge vlan del dev pB vid 1
bridge vlan del dev pR vid 1
bridge vlan add dev pA vid 10 pvid untagged
bridge vlan add dev pB vid 30 pvid untagged
bridge vlan add dev pR vid 10
bridge vlan add dev pR vid 30
bridge vlan show
bridge vlan show 的輸出如下,pA、pB 是 Access 埠,pR 是 Trunk 埠:
port              vlan-id
pA                10 PVID Egress Untagged
pB                30 PVID Egress Untagged
pR                10
                  30
br0 1 PVID Egress Untagged- 路由器預設不轉發 IPv4 封包,需要先開啟轉發,網段之間才會互通:
sysctl -w net.ipv4.ip_forward=1- 最後用 nftables 限制 IoT 網段:IoT 不能主動連到辦公網段,也不能連到路由器的管理埠,已建立連線的回應封包照常放行:
nft -f - <<'EOF'
table inet fw {
  chain forward {
    type filter hook forward priority 0; policy accept;
    ct state established,related accept
    iifname "rt0.30" oifname "rt0.10" drop
  }
  chain input {
    type filter hook input priority 0; policy accept;
    ct state established,related accept
    iifname "rt0.30" tcp dport { 22, 80, 443 } drop
  }
}
EOF補充說明:以上指令在 Linux 核心 5.15、iproute2 6.1.0、nftables 1.0.9 的網路命名空間(network namespace)中執行。
環境用 veth 模擬兩台終端、一台交換器與一台路由器,範例輸出與後文 Q&A 的結果都來自這組環境。
套用到實機時,請把 rt0、pA、pB、pR 換成實際介面名稱,並先確認有帶外管理或實體存取途徑,避免改規則時把自己鎖在外面。
以下為 802.1Q 埠口型態的對照:
| 項目 | Access 埠 | Trunk 埠 |
|---|---|---|
| 封包狀態 | 出入交換器時不帶標籤(Untagged),交換器依 PVID 歸入單一 VLAN | 帶有 VLAN ID 標籤(Tagged),可同時承載多個 VLAN |
| 連接對象 | 一般終端裝置(PC、印表機) | 路由器、智慧交換器、AP |
| Linux bridge 寫法 | bridge vlan add dev <埠> vid 10 pvid untagged | bridge vlan add dev <埠> vid 10(每個 VLAN 一行) |
OpenWrt bridge-vlan 寫法 | 埠名後加 :u*(untagged 且為 PVID) | 埠名後加 :t(tagged) |
| Cisco IOS XE 行為 | 靜態 Access 埠只屬於一個 VLAN | Trunk 埠預設是所有 VLAN 的成員,可用允許清單(allowed-VLAN list)限縮 |
二、 關鍵機制與跨情境細部拆解
1. 802.1Q 標籤與 VLAN 虛擬區域網路基本概念
VLAN 內的單播、廣播與多播封包,只會轉送到屬於該 VLAN 的終端,VLAN 之間的流量必須經過路由(Cisco IOS XE 文件的說明)。
802.1Q 標籤會讓乙太網路訊框增加 4 個位元組,標籤的 Ethertype 為 0x8100(IANA 登記為 Customer VLAN Tag Type),並以 12-bit 的 VLAN ID 區分不同 VLAN。
12 bit 的 VLAN ID 實際可設定的範圍是 1~4094。Cisco IOS XE 文件列出的 VLAN ID 範圍就是 1~4094,Linux 的 ip link add ... type vlan id 4095 也會回報 Invalid VLAN id。
這使得單一實體網卡或網路線能同時承載多個子網路分割,不必為每個網段各拉一條線。
VLAN 1 是 Cisco 設備的預設 VLAN(系統初始化時建立)。pfSense 與 OpenWrt 文件都建議資料網路不要使用 VLAN 1,因為 VLAN 1 常是設備的預設值,也是 STP、CDP 等內部協定未加標籤傳送的 VLAN,容易誤設或被攻擊利用。
2. Trunk 埠與 Access 埠的連接邏輯
在規劃網路架構時,Trunk 埠設定是連接路由器與交換器的核心關鍵。Access 埠僅供一般終端裝置連接,一個 Access 埠只屬於一個 VLAN;相對地,Trunk 埠允許帶有不同 VLAN ID 的封包同時通過,Cisco IOS XE 的 Trunk 埠預設是所有 VLAN 的成員,要用允許清單限縮。
若路由器採用「單臂路由」(Router on a Stick)架構,路由器上只有一條連到交換器的實體線路,這條線要當成 Trunk 使用,並在其上建立多個 VLAN 子介面(Sub-interface),每個子介面就是對應 VLAN 的閘道器(Gateway)。
Access 與 Trunk 的設定語法差異,可回頭對照上一節的表格。
3. Inter-VLAN Routing 與防火牆存取控制清單 ACL
當不同 VLAN 之間需要進行通訊時,必須透過支援 Inter-VLAN Routing 的路由器或三層交換器來進行三層路由轉發。
直接打通網段會帶來資安風險,例如訪客網路若能存取內部伺服器將形成弱點。因此要在路由器上配置存取控制清單 ACL(Cisco 的稱法;Linux 上用 nftables 規則,OpenWrt 用防火牆區域與規則),明確定義哪些來源 IP、目的 IP 與通訊埠(Port)允許通行,哪些予以阻擋。
規則的順序很重要:nftables 的 drop 會終止後續規則的評估,pfSense 的規則也是依序處理、遇到第一個符合的規則就停止。所以放行已建立連線回應封包的 ct state established,related accept,要放在 drop 規則之前,否則辦公網段主動連到 IoT 的連線,回應封包會被一併擋掉。
4. IoT 智慧家電與IoT 裝置隔離實務
監視器、掃地機器人、智慧音箱這類智慧家電,通常難以自行加裝防護。實務上會將這類設備獨立劃分至 IoT VLAN,再用防火牆規則禁止 IoT 網段主動連線到內部辦公網段(例如阻擋來源 192.168.30.0/24 到目的 192.168.10.0/24),讓 IoT 裝置只能連網際網路或經授權的控制伺服器。
補充說明:VLAN 不是絕對的安全邊界。pfSense 文件指出 VLAN 本身並非不安全,但設定錯誤會讓網路暴露風險,信任等級差異很大的網路(例如 WAN 與 LAN)建議用實體分開的交換器。Trunk 埠要停用不需要的、限制動態 Trunk 協商,並避免把資料網路放在 VLAN 1。
三、 常見問題與排錯(Q&A)
1. 當路由器未啟用 Inter-VLAN Routing 時,不同 VLAN 之間的主機如何進行通訊?
解答:不能通訊,必須有一台做三層路由的設備。
- 問題原因:VLAN 是二層(Data Link Layer)的獨立廣播網域,廣播與 MAC 位址學習都被限制在同一個 VLAN 內,VLAN 之間的流量必須經過路由。
- 解法:在路由器或三層交換器上為每個 VLAN 設定閘道器位址,並開啟轉發。Linux 的
net.ipv4.ip_forward預設值是 0(核心文件),所以只建立子介面、沒有開啟轉發時,辦公網段的主機 ping 不到 IoT 網段的主機;開啟ip_forward之後兩邊才會互通。Cisco IOS XE 的交換器預設停用 IP 路由,要用ip routing啟用。
補充說明:有些系統的
ip_forward開機後可能已是 1,新建立的網路命名空間會沿用這個值,驗證隔離前先用sysctl net.ipv4.ip_forward確認。
2. 家用路由器與商用交換器混用時,如何正確配置 802.1Q Trunk 埠以避免封包遺失?
解答:先確認路由器韌體支援 802.1Q VLAN,再讓兩端的 Trunk 設定一致。
- 問題原因:路由器韌體不支援 VLAN 子介面,或兩端對「哪些 VLAN 帶標籤、哪些不帶標籤」的設定不一致(例如 Native VLAN、PVID 設定不同),封包就會被丟棄。
- 解法:確認路由器韌體提供 VLAN 設定(OpenWrt 在採用 DSA 的裝置上使用
config bridge-vlan,埠名後加:t代表帶標籤、:u*代表不帶標籤且為 PVID),並確保兩端允許通過的 VLAN ID 清單相同。舊的 swconfig 寫法不適用於 DSA 裝置,設定前先確認裝置用哪一種。
補充說明:Trunk 少放行一個 VLAN,該 VLAN 的主機就到不了路由器。以前面的範例為例,執行
bridge vlan del dev pR vid 30把 VLAN 30 從 Trunk 移除後,IoT 主機 ping 閘道192.168.30.1不通。
3. 如何透過防火牆規則(Firewall Rules)限制 IoT 智慧家電 VLAN 存取內部辦公網段?
解答:開啟轉發之後,網段之間會互通,要再用阻擋規則限制 IoT 到辦公網段的方向。
- 問題原因:路由器一旦開啟轉發,沒有任何規則擋住時,兩個網段之間的流量就會被轉送。
- 解法:在 nftables 的
forward鏈建立阻擋規則(drop),來源是 IoT VLAN 的子介面,目的是辦公 VLAN 的子介面,規則內容見前面「核心語法」的第 4 步。
規則的先後順序決定結果。established,related accept 在前、drop 在後時,IoT 主機 ping 不到辦公主機,辦公主機 ping IoT 主機則通;兩條規則對調後,兩個方向都不通,因為辦公主機發出的請求,其回應封包被 drop 擋掉。
4. 訪客網路(Guest VLAN)啟用隔離後,為何仍能透過廣播封包掃描到內部路由器閘道器?
解答:forward 鏈只管「經過路由器轉送」的流量,連到路由器本身的流量走 input 鏈,要另外限制。
- 問題原因:VLAN 隔離與
forward規則只擋住網段之間的轉送。訪客網段的主機仍然在同一個二層網段上看得到自己的閘道器(路由器的子介面位址),如果input鏈沒有規則,訪客連路由器的管理埠不會被擋。 - 解法:在
input鏈用來源介面限制管理埠。前面範例的input規則擋掉 IoT 子介面到 22、80、443 的 TCP 連線:加規則前,IoT 主機連得上192.168.30.1的 80 埠,加規則後連不上;辦公主機連192.168.10.1的 80 埠仍然連得上,IoT 主機 ping 自己的閘道也仍然通。
5. 在多網段環境中,如何正確配置 DHCP Relay 以讓集中式伺服器發放各 VLAN 的 IP 位址?
解答:在各 VLAN 的閘道器上啟用 DHCP Relay,讓它代為把客戶端的請求轉給中央 DHCP 伺服器。
- 問題原因:DHCP 客戶端會在本機實體子網路廣播 DHCPDISCOVER,VLAN 之間的廣播彼此隔離,伺服器不在同一個 VLAN 就收不到。
- 解法:RFC 2131 說明 BOOTP 中繼代理(relay agent)可以把訊息轉送給不在同一個實體子網路上的 DHCP 伺服器,因此不需要每個網段各放一台 DHCP 伺服器。設定指令因平台而異。
6. 當 VLAN 數量增加時,路由器 CPU 使用率異常飆高或吞吐量下降的原因為何?
解答:把跨 VLAN 的路由工作交給三層交換器,路由器只負責對外與防火牆。
- 問題原因:所有跨 VLAN 的流量都要經過路由器做路由與防火牆檢查,網段越多、跨網段流量越大,路由器的負擔就越高。
- 解法:由三層交換器為各 VLAN 建立 SVI 並負責 Inter-VLAN Routing,Cisco IOS XE 的做法是以
ip routing啟用 IP 路由,並用interface vlan建立 SVI。完整步驟可參考 L2 L3 交換器差異比較:Layer 2 與 Layer 3 Switch 路由功能與 VLAN 規劃。
7. 如何驗證 VLAN 標籤(Tagging)與防火牆規則是否生效?
解答:分三層檢查:VLAN 成員、跨網段連線、標籤。
- 問題原因:配置完成後若未進行驗證,容易因設定細節漏失,讓隔離沒有生效。
- 解法:
- 用
bridge vlan show確認每個埠的 VLAN 成員與 PVID,格式見前面的輸出。 - 用
ip -d link show rt0.30確認子介面的 VLAN 協定與 ID,輸出會包含vlan protocol 802.1Q id 30。 - 在各網段的主機用
ping測試跨網段連線,結果要符合規則預期。 - 用 Wireshark 擷取 Trunk 線路的封包,檢查 802.1Q 標籤的 VLAN ID。
- 用
補充說明:用 Python 的原始封包 socket 讀前面環境的 Trunk 介面時,封包內容的 Ethertype 欄位是
0x0800,看不到0x8100;標籤要從PACKET_AUXDATA輔助資料的tp_vlan_tci、tp_vlan_tpid讀取(見 packet(7)),讀到辦公網段為 VID 10、IoT 網段為 VID 30。

發佈留言