多環境部署架構透過 Dev、SIT、UAT、Pre 與 Production 的生命週期隔離機制,能夠確保軟體系統在開發、測試到正式上線過程中的穩定性。工程團隊藉由環境變數與集中式設定管理,實現程式碼與設定的完全解耦,可有效降低正式環境中斷風險並落實嚴謹的資料庫遷移控管。
⚡ 快速跳轉:
常見問題與設定範例快速跳轉
針對多環境部署的設定管理與流程隔離,以下為高頻查詢與實作範例清單:
- Kubernetes ConfigMap 多環境動態注入範例
- Docker Compose 環境變數解耦實作範例
- Q1:如何確保一套容器映像檔(Container Image)跨所有環境通用?
- Q2:Pre(Staging)環境的資料是否可以直接備份自 Production?
- Q3:資料庫 Migration 執行失敗時,如何防止 Production 中斷?
一、五大部署環境規格與生命週期對照
在現代軟體工程專案中,落實多環境部署架構能有效隔絕非預期的程式碼變更風險。五大環境在生命週期中各自承擔明確的測試與驗證職責:
| 環境名稱 | 完整名稱與縮寫 | 主要使用者與目的 | 資料與設定特性 |
|---|---|---|---|
| Dev | Development(開發環境) | 開發人員,用於功能開發與單元測試。 | 虛擬化或容器化沙盒,資料為隨時可重置的 Mock 資料。 |
| SIT | System Integration Testing(系統整合測試環境) | 測試人員,用於模組串接與自動化迴歸測試。 | 獨立測試資料庫,定期清除並重建測試案例。 |
| UAT | User Acceptance Testing(使用者驗收環境) | 業務單位與產品經理,進行商業邏輯驗收。 | 接近正式環境的設定,資料包含去識別化的歷史快照。 |
| Pre | Pre-Production / Staging(預備環境) | DevOps 與 SRE,用於灰度發布與最終效能壓測。 | 100% 複製 Production 的配置與基礎架構,採用隔離的副本資料。 |
| Production | Production(正式環境) | 一般終端使用者,承載實際商業流量。 | 高可用性叢集,嚴格權限控管與唯讀備份機制。 |
二、環境設定管理與 Docker / Kubernetes 實作範例
落實多環境部署時,確保環境設定(Configuration)與程式碼(Artifacts)完全解耦是維持系統穩定性的核心原則。遵循 Twelve-Factor App 規範,團隊應建立「一次編譯,到處部署」的 CI/CD Pipeline,將二進位檔案或容器映像檔進行版本封裝,僅在運行階段透過環境變數注入資料庫連線字串與 API 金鑰。
1. Kubernetes ConfigMap 多環境動態注入範例
在 Kubernetes 叢集中,可以為不同的環境(如 SIT 與 Production)建立各自獨立的 ConfigMap 與 Secret,並在 Deployment 資源定義中動態綁定:
apiVersion: v1
kind: ConfigMap
metadata:
  name: app-config-sit
  namespace: sit-environment
data:
  APP_ENV: "SIT"
  LOG_LEVEL: "debug"
  DB_HOST: "sit-db-cluster.internal"
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: core-service-sit
  namespace: sit-environment
spec:
  replicas: 2
  template:
    spec:
      containers:
        - name: core-service
          image: myregistry.com/apps/core-service:v2.1.0
          envFrom:
            - configMapRef:
                name: app-config-sit
2. Docker Compose 環境變數解耦實作範例
在本地端或開發測試環境(Dev/SIT)中,可以透過 Docker Compose 搭配外置 .env 檔案注入差異化設定:
version: '3.8'

services:
  web-app:
    image: myregistry.com/apps/core-service:v2.1.0
    ports:
      - "${HOST_PORT}:8080"
    environment:
      - NODE_ENV=${NODE_ENV}
      - DB_CONNECTION_STRING=${DB_CONNECTION_STRING}
      - CACHE_TTL=${CACHE_TTL}
    restart: always
三、資料庫遷移與多環境安全控管策略
針對資料庫遷移(Database Migration)的控管,各環境應嚴格執行單向相容(Backward Compatibility)的版控策略:
- Dev / SIT 環境:允許自動化執行 Migration 指令與結構重置,自動生成測試所需的假資料。
- UAT 環境:執行去識別化(Masking / Anonymization)資料倒入,驗證 Migration 在大量資料下的執行效能。
- Pre / Production 環境:必須經過人工審查(Code Review)與灰度發布(Canary Deployment)驗證,嚴禁直接變更已有欄位或執行破壞性刪除。
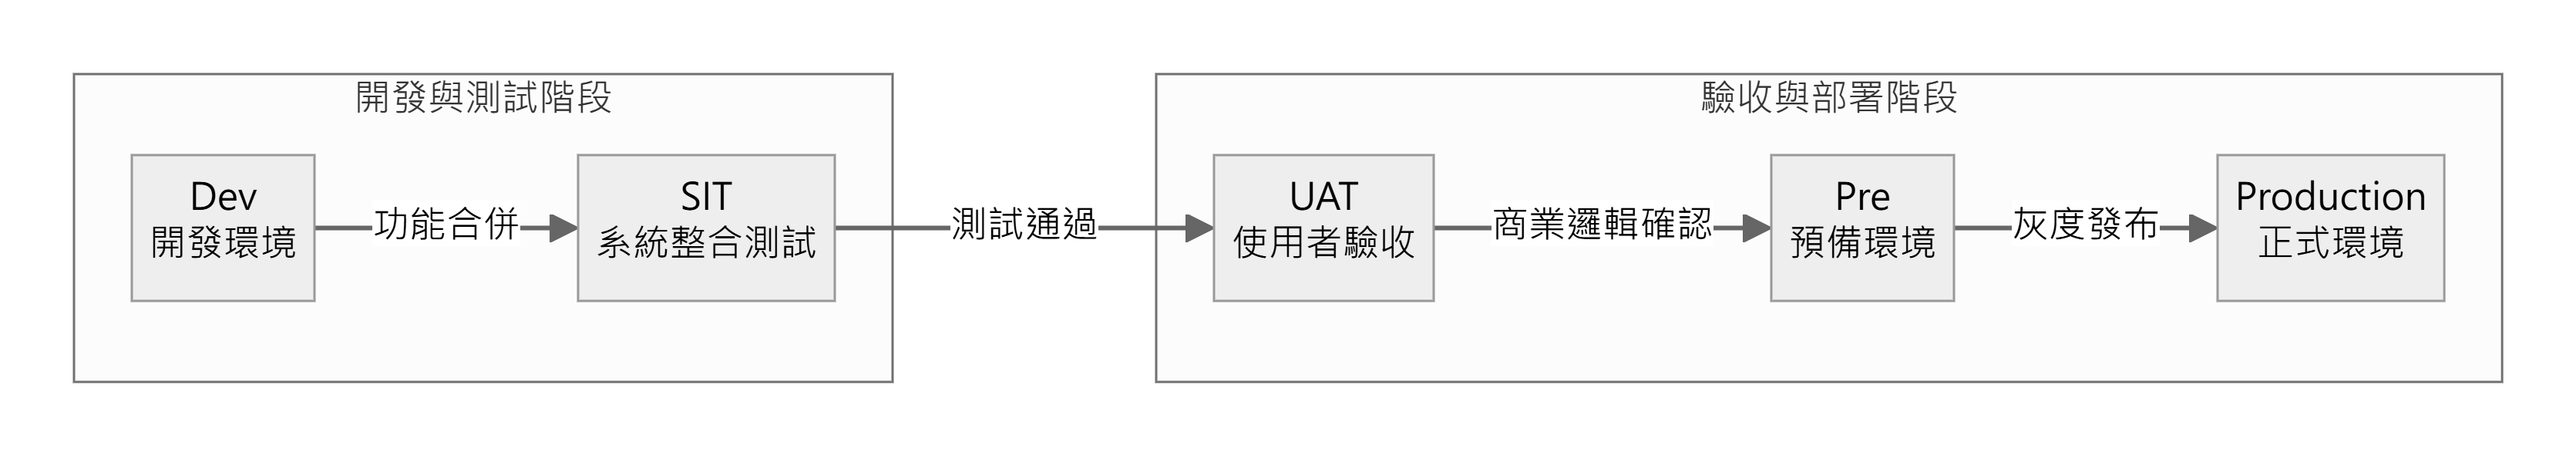
圖:軟體生命週期多環境部署與升級流程圖
四、常見問題與實務維運 Q&A
Q1:如何確保一套容器映像檔(Container Image)跨所有環境通用?
在 CI 工具建立 Pipeline 時,建置階段應僅打包應用程式本身的核心程式碼,將所有具備環境差異的連線字串、金鑰與 Feature Flag 抽離。透過 Docker 運行時的 -e 參數、Docker Compose 的 .env 檔案或 Kubernetes 的 ConfigMap/Secret,在 Pod 或容器啟動前動態注入環境變數,達成同一份 Image 部署至 SIT、UAT 與 Production。
Q2:Pre(Staging)環境的資料是否可以直接備份自 Production?
不能直接複製備份。基於法規(如 GDPR)與資安要求,正式環境的敏感個人資料(PII)、信用卡資訊與密碼 Hash 嚴禁以明文形式存在於非 Production 環境。進入 Pre 或 UAT 環境前,必須透過自動化 Script 執行去識別化處理(Data Masking)或雜湊化(Hashing)。
Q3:資料庫 Migration 執行失敗時,如何防止 Production 中斷?
應採用「 Expand and Contract(擴充與收縮)」設計模式。資料庫欄位修改時,先新增欄位(Expand)並維持舊欄位並存,確保舊版本程式碼運作不受影響;待全新版本的程式碼全數上線升級完畢且系統運作穩定後,再透過獨立的 Migration 移除舊欄位(Contract)。
Q4:SIT 與 UAT 環境的主要差別是什麼?
SIT(系統整合測試)由工程與 QA 團隊主導,重點在於驗證各個微服務、 API 與第三方系統之間的資料對接與例外處理;UAT(使用者驗收測試)則由產品經理(PM)與業務端使用者操作,重點在於確認功能流程是否符合商業需求。
五、總結
落實 Dev、SIT、UAT、Pre 與 Production 的環境生命週期隔離,是企業建構高可用度系統的基礎。透過將程式碼與設定檔完全解耦、採用標準化 Docker/Kubernetes 設定注入機制,並配合嚴嚴謹的資料庫遷移規範,能有效提升團隊發布新功能的效率,同時確保線上服務的安全穩定。

發佈留言