本文將詳細解析 XSS 跨站腳本攻擊 的核心規範、底層運作機制與實務配置要點,協助開發者在專案中快速排查常見問題並落實標準寫法。
在 OWASP Top 10 2025 版中,XSS (Cross-Site Scripting,跨站腳本攻擊) 歸在 A05:2025 Injection 類別,官方統計對應的 CWE-79 已有超過 3 萬筆 CVE,是最常被回報的漏洞類型之一。惡意腳本一旦在受害者瀏覽器中成功執行,Cookie 竊取、帳號劫持與釣魚詐騙將接踵而至。本文將帶大家全面搞懂 XSS 的攻防全貌與現代化應對策略!
一、 XSS 的三大核心類型
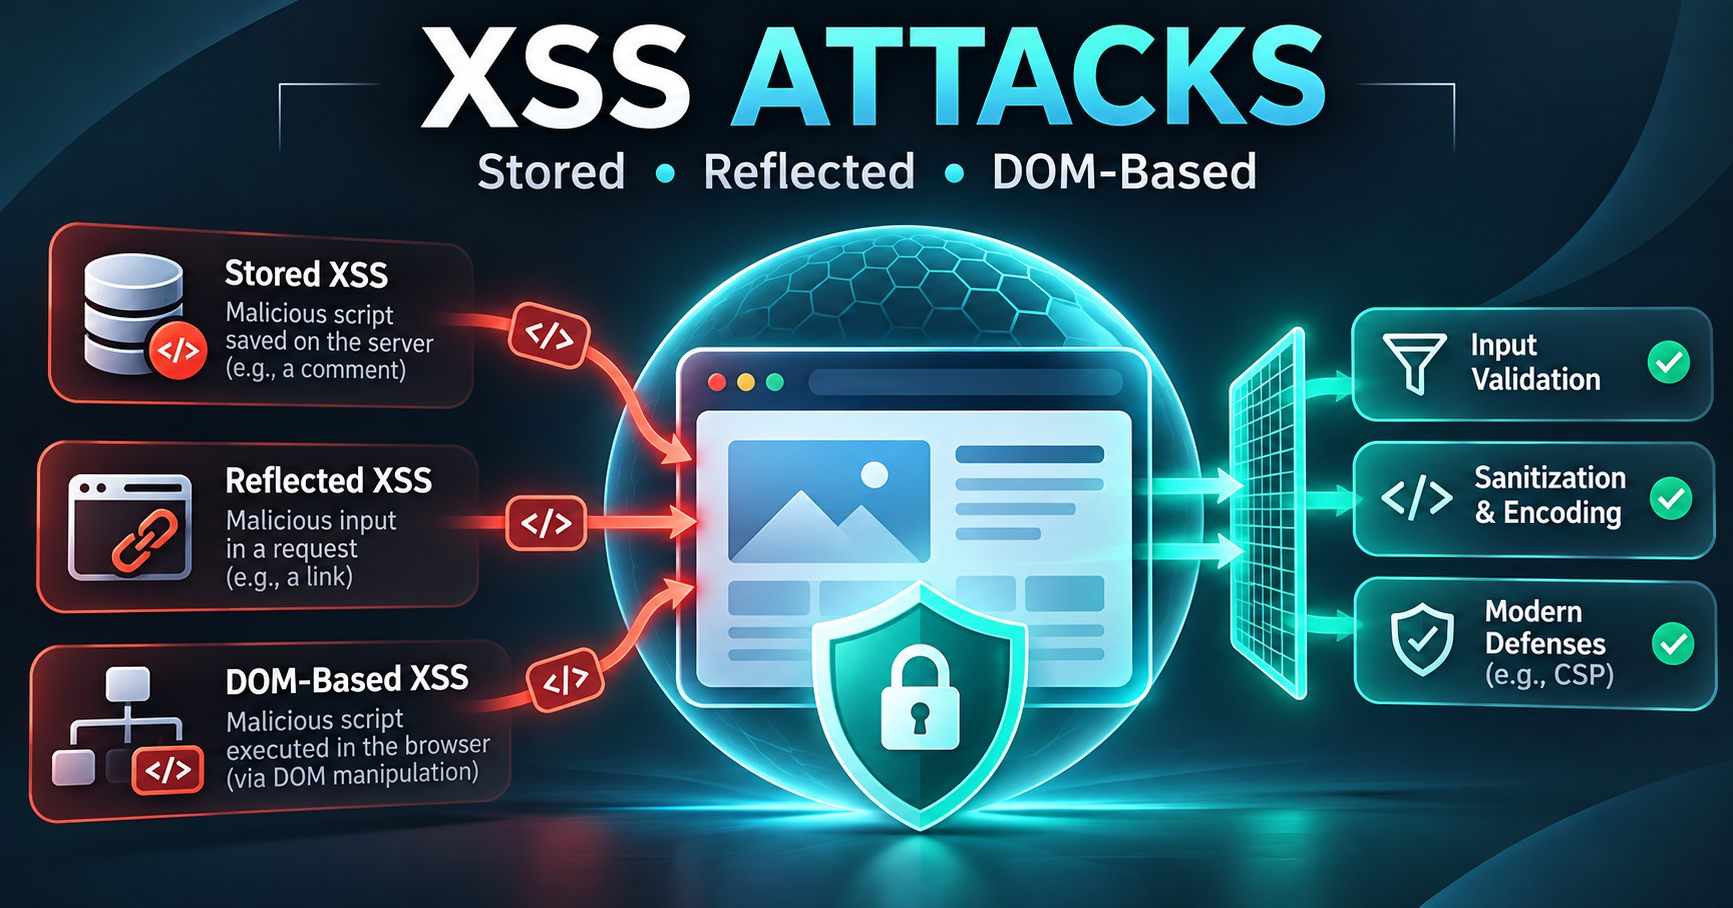
| 攻擊類型 | 惡意程式碼儲存位置 | 觸發途徑 | 典型受害場景 |
|---|---|---|---|
| 儲存型 (Stored XSS) | 伺服器資料庫 / 後端持久化儲存 | 受害者訪問含有惡意資料的頁面時觸發 | 留言板、社群貼文、使用者個人簡介 |
| 反射型 (Reflected XSS) | 惡意構造的 URL 參數中 | 誘騙使用者點擊帶有腳本的特製連結 | 站內搜尋結果頁面、錯誤提示跳轉 |
| DOM-based XSS | 客戶端前端 JavaScript 讀取的 URL 等來源(漏洞不在後端程式) | 前端 JS 不當讀取 URL Hash 或 Query 並寫入 DOM | location.hash 拼接至 innerHTML |
1.1 攻擊生命週期與運作機制解析
- 儲存型 (Stored XSS):攻擊者將惡意腳本提交並存入資料庫。當其他毫無戒心的使用者瀏覽該頁面時,伺服器將資料帶回前端渲染,惡意腳本隨之在受害者瀏覽器中執行。由於不需要誘騙點擊,所有瀏覽該頁的使用者都會受影響。
- 反射型 (Reflected XSS):攻擊者透過社交工程(如釣魚郵件或惡意連結),誘騙使用者點擊帶有惡意參數的網址。伺服器接收到該參數後,未經適當編碼便直接將其反射回回應網頁中。
- DOM-based XSS:特點在於伺服器端可能完全沒有問題,漏洞完全存在於客戶端的前端 JavaScript 程式碼中。當前端不安全地讀取
location.search或location.hash並直接寫入 DOM 時即會觸發。
二、 致命的程式碼漏洞範例
2.1 濫用 innerHTML 導致的 DOM-based XSS
// ❌ 極度危險:直接將使用者輸入拼裝至 innerHTML
const query = new URLSearchParams(window.location.search).get('keyword');
document.getElementById('result-box').innerHTML = `<p>您的搜尋詞是:${query}</p>`;

// 攻擊者只要傳入: ?keyword=<img src=x onerror=alert(document.cookie)>
// 惡意 JavaScript 就會立刻被瀏覽器執行!
2.2 現代前端框架(React / Vue)不當使用的破功風險
雖然現代前端框架(如 React 的 {} JSX 綁定、Vue 的 v-text 或 {{ }} 語法)預設會自動對動態內容進行 HTML 編碼(Encoding),能有效防止大部分 XSS,但在實務開發中,開發者常因業務需求繞過框架的安全機制,導致防禦瞬間破功:
- React 的
dangerouslySetInnerHTML危機:// ❌ 極度危險:若直接將未經過濾的使用者輸入交給 dangerouslySetInnerHTML,等於親手開了 XSS 大門 function UserComment({ rawHtml }) { return <div dangerouslySetInnerHTML={{ __html: rawHtml }} />; } - Vue 的
v-html危機:`
三、 現代化前端縱深防禦實務 (Defense in Depth)
3.1 嚴格使用 textContent 或現代框架安全綁定
在純 JavaScript 開發中,凡是不需要渲染 HTML 結構的純文字輸出,一律改用 textContent:
// 🟢 安全:瀏覽器會將其當作純文字字串渲染,不解析任何 HTML 標籤
document.getElementById('result-box').textContent = query;
3.2 使用權威過濾庫 (DOMPurify) 淨化富文本
當業務場景必須允許使用者輸入富文本(如文章編輯器、留言板)時,絕不能依賴自製的正規表達式過濾,務必在插入 DOM 前使用成熟的白名單過濾庫:
// 🟢 使用 DOMPurify 過濾惡意標籤與屬性
const cleanHtml = DOMPurify.sanitize(userContent);
document.getElementById('content-area').innerHTML = cleanHtml;
3.3 啟用 Content Security Policy (CSP)
後端可透過 HTTP 回應標頭(Response Header)限制頁面能執行的腳本來源;script-src 未加 'unsafe-inline' 時,內聯腳本(Inline Script)與 onerror 這類行內事件處理器都會被瀏覽器擋下。CSP 設定容易出錯,OWASP 建議把它當作輸出編碼與淨化之外的額外防護層,而不是主要防線:
Content-Security-Policy: default-src 'self'; script-src 'self' https://cdn.example.com;3.4 設置 Cookie HttpOnly 與 Secure 屬性作為最終防線
即使前端不慎遭受 XSS 攻擊,攻擊者最想竊取的往往是使用者的 Session ID 或驗證 Token。此時,在伺服器端設置 Cookie 時嚴格加上防護屬性,就是保障系統安全的最後一道防線:
HttpOnly:禁止客戶端的 JavaScript(如document.cookie)讀取或操作該 Cookie,讓 XSS 無法直接讀走 Session ID。但它只能降低損害,惡意腳本仍可在頁面上以使用者身分發送請求,無法取代輸出編碼。Secure:強制規定該 Cookie 只能透過 HTTPS 加密傳輸通道發送,防止在網路傳輸中遭到中間人攔截。SameSite=Strict或Lax:防範跨站請求偽造(CSRF)攻擊。
伺服器設定範例:
Set-Cookie: session_id=abc123xyz; HttpOnly; Secure; SameSite=Strict總結
防範 XSS 的最高鐵律是:「永遠不要盲目信任任何客戶端輸入」。在開發過程中,應優先依賴現代前端框架的自動編碼機制;若必須處理富文本,務必搭配 DOMPurify 進行白名單淨化;同時在後端落實 CSP 標頭與 Cookie 的 HttpOnly 屬性,透過多層防禦架構徹底將資安風險降到最低。
參考資料與延伸閱讀
- OWASP: Cross Site Scripting (XSS)
- OWASP Cheat Sheet Series: Cross Site Scripting Prevention Cheat Sheet
- OWASP Top 10:2025 A05 Injection
- MDN Web Docs: Cross-site scripting (XSS)
- MDN Web Docs: Content Security Policy (CSP)
- MDN Web Docs: Set-Cookie
- DOMPurify(GitHub)
- 延伸閱讀:前端資料儲存 Cookie、localStorage、sessionStorage 使用場景與限制比較
- 延伸閱讀:HTTPOnly Cookie 怎麼設定?新手工程師常見 XSS 防禦實作

發佈留言