如果沒有「同源政策 (Same-Origin Policy)」,任何惡意網站都可以用 JavaScript 讀取你登入中的銀行網頁內容、API 回應與 LocalStorage 資料。這篇文章將帶你從底層原理搞懂這道最重要的網路安全防火牆!
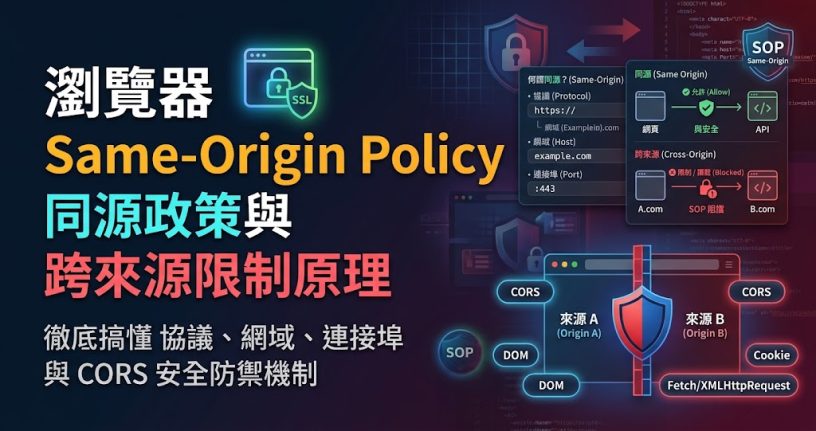
一、 什麼是「同源」?判定三要素
兩個 URL 必須在以下三個維度 完全一致,瀏覽器才會認定為「同源 (Same Origin)」:
- 協議 (Protocol / Scheme):例如
http:vshttps:(不同源)。 - 主機網域名稱 (Host / Domain):例如
seanacnet.comvsapi.seanacnet.com(子網域不同,非同源)。 - 通訊埠 (Port):例如
:80vs:443vs:3000(非同源)。
1.1 經典同源判定對照表(基準:https://example.com/app/index.html)
| 比較目標 URL | 是否同源? | 原因說明 |
|---|---|---|
https://example.com/api/users | 同源 (Yes) | 協議、網域、通訊埠皆完全一致 |
https://example.com:443/about | 同源 (Yes) | 443 為 HTTPS 預設埠號 |
http://example.com/app/ | 非同源 (No) | 協議不同 (http vs https) |
https://sub.example.com/app/ | 非同源 (No) | 子網域不同 |
https://example.com:8080/app/ | 非同源 (No) | 通訊埠不同 (8080 vs 443) |
二、 同源政策限制了哪些行為?
同源政策主要在三個層面實施嚴格封鎖:
- DOM 存取限制:不同源的頁面無法透過 JavaScript 讀取彼此的 DOM。例如在主頁面透過
iframe載入外部網頁時,主頁面無法存取該iframe.contentDocument。 - 數據存取限制:
LocalStorage與IndexedDB依來源(Origin)隔離,JavaScript 無法讀寫其他來源的儲存空間。Cookie則另有一套以網域(Domain)與路徑(Path)為範圍的規則,不完全依照同源三要素劃分。 - 網路請求限制:使用
XMLHttpRequest或fetch發送跨來源請求時,若伺服器未明確回傳合法 CORS 標頭,瀏覽器會直接攔截回應結果。注意同源政策主要限制的是「讀取」:跨來源的連結、重新導向與表單送出等「寫入」通常是允許的。
2.1 關鍵觀念:CORS 請求其實有成功抵達後端,是瀏覽器攔截 Response
許多前端工程師在瀏覽器 Console 看到 CORS error 時,會誤以為後端 API 壞了、伺服器掛了或根本沒有被觸發。實際上,這是一個非常重要的底層觀念盲點:
以「簡單請求」來說,跨來源請求已經成功抵達伺服器並執行完畢(例如資料庫已經完成了 INSERT 或 UPDATE),是「瀏覽器」在接收到伺服器的 Response 後,檢查發現 Response Headers 中缺少
Access-Control-Allow-Origin授權標頭,因而將資料攔截,不讓前端的 JavaScript 讀取結果。
需要 Preflight 的請求則不同:若 OPTIONS 預檢沒有通過,瀏覽器根本不會送出正式請求,後端只會收到那一筆 OPTIONS(時序見下一節)。
因此,若涉及具備寫入性質的 API(例如結帳、修改密碼),千萬不能單純依賴 CORS 機制來保護後端,因為簡單請求(例如 Content-Type: text/plain 的 POST)照樣會送達並執行,必須在後端配合 Token 驗證或冪等性設計。
2.2 Preflight 預檢請求的觸發條件與時序
當前端發送非簡單請求時,瀏覽器為了安全起見,會自動在正式請求發送前,先發送一個 OPTIONS 方法的預檢請求 (Preflight Request) 來探測伺服器是否允許該跨來源操作。
何時會觸發 Preflight?
若滿足以下任一條件,瀏覽器就會自動發起 Preflight:
- HTTP 方法:使用了
GET、HEAD、POST以外的方法,例如PUT、DELETE、PATCH。(CONNECT、TRACE、TRACK是 Fetch 規範的禁用方法,fetch()會直接拋出TypeError,不會發出任何請求。) - 非安全清單標頭:手動設定了 CORS-safelisted 以外的標頭。可自由設定的只有
Accept、Accept-Language、Content-Language、Content-Type與單一範圍的Range,最常見的觸發來源是Authorization或自訂的X-標頭。 Content-Type不在允許值內:Content-Type只有application/x-www-form-urlencoded、multipart/form-data、text/plain三種算簡單請求,因此常見的Content-Type: application/json也會觸發 Preflight。
Preflight 運作時序:
- Frontend (Browser) ➔
OPTIONS /api/data(詢問伺服器是否允許指定網域、Method 與 Headers) - Backend Server ➔ 回傳
204 No Content並夾帶Access-Control-Allow-Origin,Access-Control-Allow-Methods,Access-Control-Allow-Headers - Frontend (Browser) ➔ 確認伺服器允許後,才發送正式請求(例如
PUT /api/data) - Backend Server ➔ 執行業務邏輯並回傳 Response
- Frontend (Browser) ➔ 再次檢查 Response 標頭,若符合規範則交給 JS 讀取,否則直接攔截報錯
三、 合法的跨來源資源互通方案
在合法的業務場景下,若需要與外部伺服器通訊,標準方案包括:
- CORS (Cross-Origin Resource Sharing):後端配置
Access-Control-Allow-Origin標頭授權讀取。 - Window.postMessage:針對跨視窗或內嵌
iframe,以發送事件的方式進行安全的跨源消息傳遞。
四、 跨視窗與 iframe 安全通訊:Window.postMessage 實作範例
當主畫面需要與不同源的 iframe 或彈出視窗(Popup)進行資料交換時,直接存取 DOM 會被同源政策拒絕。此時必須透過 window.postMessage() 來傳遞訊息。發送端必須明確指定目標來源(targetOrigin),接收端必須驗證 event.origin,避免資料外洩給惡意頁面,或因收下偽造訊息而遭受跨站腳本攻擊 (XSS)。
以下為生產環境中安全實作 postMessage 的程式碼範例:
// 【發送端 (Parent Window)】
// 取得目標 iframe 的 window 物件
const iframeWindow = document.getElementById('myFrame').contentWindow;

// 發送資料時,明確指定目標 Origin,嚴禁使用萬用字元 '*'
const targetOrigin = 'https://trusted-partner.com';
const payload = { action: 'UPDATE_TOKEN', token: 'xyz123' };

iframeWindow.postMessage(payload, targetOrigin);

// 【接收端 (iframe 內部)】
window.addEventListener('message', (event) => {
  // 核心安全檢查:驗證訊息來源是否為預期的網域
  if (event.origin !== 'https://my-main-domain.com') {
    console.warn('收到來自不受信任來源的訊息,已攔截:', event.origin);
    return;
  }

  // 確保 origin 安全後,才進行後續處理
  const { action, token } = event.data;
  if (action === 'UPDATE_TOKEN') {
    console.log('成功收到合法父視窗傳遞的 Token:', token);
  }
});
五、 後端伺服器 CORS 標頭設定與實作範例
當前端 JavaScript 透過 fetch 或 XMLHttpRequest 發送跨來源請求時,伺服器必須在 HTTP Response Headers 中帶入對應的 CORS 標頭,瀏覽器才會放行回應資料。
以下為 Node.js (Express) 處理簡單請求與預檢請求 (Preflight Request) 的實作範例:
// Express 伺服器 CORS Middleware 設定範例
const express = require('express');
const app = express();

app.use((req, res, next) => {
  // 授權特定的來源網域,生產環境中切勿無條件設定為 '*'
  res.setHeader('Access-Control-Allow-Origin', 'https://allowed-frontend.com');

  // 允許前端請求夾帶的 HTTP 方法
  res.setHeader('Access-Control-Allow-Methods', 'GET, POST, PUT, DELETE, OPTIONS');

  // 允許前端請求夾帶的自訂標頭 (例如 Authorization 憑證或 Content-Type)
  res.setHeader('Access-Control-Allow-Headers', 'Content-Type, Authorization');

  // 允許前端在跨來源請求中夾帶 Cookie 憑證
  res.setHeader('Access-Control-Allow-Credentials', 'true');

  // 處理瀏覽器自動發送的 OPTIONS 預檢請求
  if (req.method === 'OPTIONS') {
    return res.sendStatus(204);
  }

  next();
});

app.get('/api/data', (req, res) => {
  res.json({ message: 'CORS 驗證成功,順利取得後端資料!' });
});

app.listen(3000);
六、 跨來源限制的常見排錯情境
在前後端分離架構或整合第三方服務時,開發者經常會遇到同源政策與 CORS 引起的阻斷。以下整理 4 種高頻發生的排錯情境與對應解法:
6.1 瀏覽器 Console 出現 No 'Access-Control-Allow-Origin' header 錯誤
- 問題原因:前端發送的
fetch請求網域與後端伺服器不一致,且後端未設定Access-Control-Allow-Origin標頭,導致瀏覽器安全機制攔截了 Response。 - 解法:檢查後端伺服器的 Middleware 設定,確認回應標頭中已正確帶入對應的前端 Origin。若為開發環境,亦可在前端設定 Proxy 伺服器(如 Vite 或 Webpack Dev Server proxy)來繞過瀏覽器限制。
6.2 帶有憑證的請求 (Credentials) 導致 CORS 驗證失敗
- 問題原因:當前端
fetch設定credentials: 'include'(或xhr.withCredentials = true)準備夾帶 Cookie 時,後端伺服器的Access-Control-Allow-Origin絕對不能設定為萬用字元*。 - 解法:後端必須明確指定單一來源網域(例如
https://client.com),並額外設定Access-Control-Allow-Credentials: true。
6.3 OPTIONS 預檢請求返回 404 或 500 錯誤
- 問題原因:當前端發送非簡單請求(如帶有
Content-Type: application/json或自訂 Header 的POST請求)時,瀏覽器會自動發送OPTIONS方法的預檢請求。若後端路由未對OPTIONS進行對應處理,就會直接噴錯。 - 解法:在後端路由或全域 Middleware 中,攔截所有
OPTIONS請求,帶上Access-Control-Allow-Origin、Access-Control-Allow-Methods、Access-Control-Allow-Headers等標頭後回傳204 No Content狀態碼(如第五節範例)。
6.4 postMessage 拋出 DataCloneError 或接收端無法解析資料
- 問題原因:發送端傳遞的資料包含函式、DOM 節點等無法被 Structured Clone 演算法複製的內容時,
postMessage會在發送端直接拋出DataCloneError(例如Failed to execute 'postMessage' on 'Window': () => 1 could not be cloned.),訊息不會送出;另一種情況是接收端未正確解析event.data的結構。 - 解法:確保透過
postMessage傳遞的payload僅包含純資料物件(Plain Object)、字串或陣列,在發送端以try...catch捕捉DataCloneError,並在接收端加上型別防禦檢查。
總結
同源政策並不是要阻止網路互聯,而是透過嚴格限制「誰能讀取敏感數據」,保護使用者的隱私與憑證免遭竊取。理解 CORS、Preflight 機制與 postMessage 的安全邊界,是現代網頁開發者必備的核心防禦能力。
參考資料與延伸閱讀
- MDN Web Docs:Same-origin policy (同源政策)
- MDN Web Docs:Cross-Origin Resource Sharing (CORS)
- MDN Web Docs:Window.postMessage() API
- MDN Web Docs:CORS – Preflighted requests
- WHATWG HTML Standard:Origin 與 same origin 定義
- MDN Web Docs:CORS-safelisted request header
- 延伸閱讀:瀏覽器 同源策略 Same-origin policy – 簡單說明
- 延伸閱讀:Javascript location.protocol 語法教學:如何判斷網頁 http 或 https

發佈留言