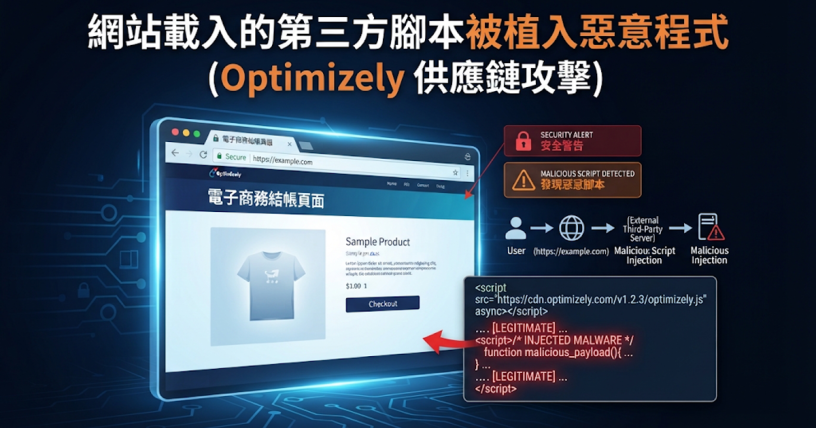
近年網站愈來愈依賴第三方服務,一支分析、A/B 測試或客服的腳本,就能同時出現在上千個品牌的網頁上。只要供應商那一端出事,受影響的就不只是一家公司。2026 年 11 月 16 日(UTC)的 Optimizely 供應鏈攻擊就是這樣的事件:A/B 測試平台 Optimizely 的客戶腳本被插入惡意程式碼,連帶讓大型品牌的網站在訪客瀏覽時載入了惡意 JavaScript。
我們來看看這次事件的經過、影響範圍,以及一般使用者和網站管理者各自該注意什麼。
事件重點:發生了什麼事
資安公司 Report URI 的 Scott Helme 在 11 月 16 日發表分析報告,整理出以下重點:
| 項目 | 報告內容 |
|---|---|
| 受影響平台 | Optimizely Web(A/B 測試與個人化服務) |
| 受影響組織 | 178 個組織的訪客收到惡意 JavaScript |
| 感染規模 | 檢查的 1,611 個 Optimizely snippet 中,有 188 個被感染 |
| 首次注入 | 11 月 16 日 04:21(UTC),出現在 BBC 的 snippet |
| 被竄改的位置 | 客戶自行撰寫的「Project JavaScript」欄位,snippet 其餘部分沒有被改動 |
| 入侵途徑 | 報告表示不明,需由 Optimizely 自行說明 |
簡單說,Optimizely 讓客戶在後台寫一段自訂的 JavaScript,每次網頁載入時都會執行。攻擊者把自己的程式碼寫進多個互不相干的客戶專案裡,這些網站不需要任何改動,訪客一打開網頁就會載入惡意腳本。
報告也特別指出,這不是 CDN 快取被污染:Optimizely 的 CDN 只是把收到的內容原樣送出。
惡意程式做了什麼
報告列出了幾項行為,由輕到重整理如下。
偷換加密貨幣錢包位址
腳本會偵測頁面、表單與剪貼簿中的錢包位址,把它換成攻擊者的位址。報告列出的幣種包括 BTC、ETH 與 EVM 相容鏈、TRON、Solana、TON、LTC、BCH、DOGE。
這是目前已造成實際損失的功能。報告統計,截至 11 月 16 日 19:25(UTC),攻擊者的錢包約收到 7,040 美元,集中在大約九小時內。
側錄信用卡與竊取 Cookie
報告指出,攻擊者在 11 月 16 日 13:43(UTC)替腳本加入信用卡側錄功能,會在表單與送出的請求中擷取卡號、有效期限與 CVV。
使用 Stripe、Adyen 這類內嵌付款框架(iframe)時,卡號在另一個網域的框架裡,不在這支腳本的讀取範圍內。
另外,腳本也會在特定情況下回傳網址、沒有設定 HttpOnly 的 Cookie 與頁面截圖。作者表示,無法得知實際有多少卡號、Cookie 或截圖被取走。
針對 iPhone 與 iPad 的攻擊套件
腳本偵測到 iOS 裝置時,會再載入另一組攻擊套件,依系統版本選擇不同的攻擊鏈:
| iOS 版本 | 報告中使用的名稱 |
|---|---|
| iOS 13 至 17 | Coruna |
| iOS 18.x | DarkSword |
| iOS 26 | 獨立的攻擊鏈,報告指出目前只做裝置指紋辨識 |
哪些品牌受到影響
報告依產業整理出 178 個組織,下表是各產業的數量與報告列出的部分例子:
| 產業 | 組織數 | 報告列出的例子 |
|---|---|---|
| 銀行與金融 | 32 | HSBC、Equifax、ABN AMRO |
| 科技與 SaaS | 23 | Zoom、Salesforce、GitLab |
| 零售與時尚 | 20 | IKEA、ASOS、Mattel |
| 串流與娛樂 | 12 | Peacock、Starz |
| 新聞與媒體 | 10 | CNN、BBC、Fox News |
| 航空與旅遊 | 9 | Alaska/Hawaiian Airlines、Air France-KLM |
完整名單請看原報告。要注意的是,名單上有品牌,不代表每位訪客都中招:惡意程式只會在特定條件下動作,例如網頁上出現錢包位址或付款欄位。
事件處理進度
依報告更新的內容:
- Optimizely 在 11 月 16 日約 20:40 至 21:10(UTC)之間大量清除被感染的檔案,報告記錄 23:11(UTC)時所有受感染檔案都已清除。
- 報告指出,Optimizely 已在狀態頁面承認此事件,但入侵根因截至報告更新時尚未公開。
- 攻擊者使用的網域
1688360.cc與webshell.lol,在 11 月 17 日凌晨被設為 clientHold,已無法解析。
這些是報告發表當下的狀況,後續 Optimizely 若有更新說明,請以官方公告為準。
一般使用者該怎麼做
如果你在 11 月 16 日前後逛過歐美品牌網站,可以先做這幾件事:
- 更新 iPhone、iPad:報告建議更新到 iOS 18.7.3 或 iOS 26.3 以上。
- 檢查加密貨幣轉帳紀錄:確認貼上的收款位址和你預期的一致。
- 留意信用卡帳單:如果當天曾在受影響的網站刷卡,留意有沒有不明消費。
網站管理者該怎麼做
如果你的網站有用 Optimizely 或其他第三方腳本:
- 檢查 Optimizely 專案的 Project JavaScript 和實驗自訂程式碼,找有沒有陌生的網域與腳本。
- 檢視帳號的寫入權限,並重新產生 API token 和整合金鑰。
- 設定 CSP(Content Security Policy,內容安全政策)限制腳本可以載入的來源。
關於第 3 點,報告檢查了 256 個受影響組織的 CSP 設定:68 個沒有 CSP,24 個(約 15%)成功擋下惡意腳本。站內有 了解 CSP(內容安全策略) 介紹基本概念,可以先從那篇看起。
這件事讓我再次體會到一件事:第三方腳本會用跟你自己網站一樣的權限執行,供應商出事,你的網站就跟著出事。這是站長的個人看法,不是報告的結論。

發佈留言