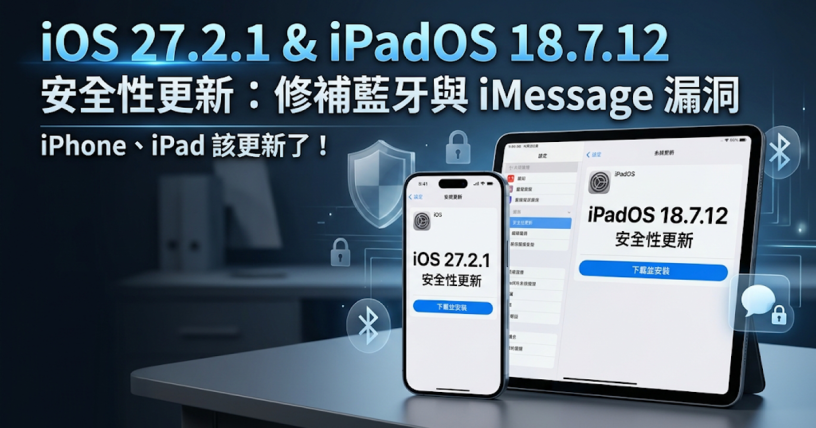
Apple 上個月才在 10 月 26 日發布 iOS 27.2,11 月 9 日又接著推出 iOS 27.2.1 與 iOS 18.7.12,兩者都附有安全性修補。
這次修的漏洞集中在藍牙與 AirPlay 配對、iMessage 群組聊天,以及一個壓縮函式庫。我們來看看你的 iPhone 或 iPad 該更新到哪個版本,以及這次到底修了什麼。
先更新:怎麼確認與更新
最直接的做法是把裝置更新到 Apple 目前提供給它的最新版。依 Apple 支援文件,步驟如下:
- 先備份裝置(iCloud 或電腦皆可),接上電源並連上 Wi-Fi。
- 打開「設定」→「一般」→「軟體更新」。
- 有可用更新就點「下載並安裝」,再依畫面指示操作。
這個畫面同時會顯示你目前安裝的版本,所以不用另外找版本號在哪。
如果想以後自動處理,可到「設定」→「一般」→「軟體更新」→「自動更新」開啟自動安裝,Apple 的說明是裝置會在夜間充電、連上 Wi-Fi 時安裝,安裝前會先通知你。
27.2.1 與 18.7.12 差在哪、給哪些裝置
你不需要自己選版本,「軟體更新」畫面會顯示適合你裝置的那一個。版本號的對照方式如下,下表依 Apple 各版本安全性內容頁的「適用於」欄位整理:
| 更新 | 適用裝置(Apple 列出的範圍) | 安全性內容條目數 |
|---|---|---|
| iOS 27.2.1、iPadOS 27.2.1 | iPhone 11 及之後;iPad Pro 12.9 吋第 4 代及之後、iPad Pro 11 吋第 2 代及之後、iPad Air 第 4 代及之後、iPad 第 9 代及之後、iPad mini 第 6 代及之後 | 9 |
| iOS 18.7.12、iPadOS 18.7.12 | iPhone XS、iPhone XS Max、iPhone XR、iPad 第 7 代 | 6 |
另外,Apple 同一天還發布了 iOS 26.7.3、iPadOS 26.7.3,同樣是針對 iPhone 11 及之後的機型,iPad 的範圍則較寬(包含 iPad 第 8 代等)。完整清單請見文末 Apple 頁面。
舉例看自己是哪一個
- iPhone 13:在 27.2.1 的適用範圍內,更新後版本號是 27.2.1。
- iPhone XR:不在 27.2.1 的適用清單,Apple 為它提供的是 18.7.12。
- iPad 第 7 代:同樣屬於 18.7.12 的範圍。
也就是說,你的機型若出現在 18.7.12 的清單、沒有出現在 27.2.1 的清單,看到 18.x 的更新就是正常的,不代表你漏更新。對照時,拿「軟體更新」畫面顯示的版本號,去比對上表你的機型落在哪一列即可。
這次修補了什麼
Apple 兩份安全性內容合計列出 10 個不同的漏洞(27.2.1 有 9 個,18.7.12 有 6 個,其中 5 個兩邊重複,剩下的 MediaRemote 只在 18.7.12 出現)。Apple 在這兩份文件中,沒有任何一項標示為「已遭利用」。
藍牙與 AirPlay 配對
這類佔了大宗,多是 Apple 內部人員或匿名研究者回報:
| 元件 | 影響(依 Apple 說明改寫) | CVE | 27.2.1 | 18.7.12 |
|---|---|---|---|---|
| AirPlay | 藍牙範圍內的攻擊者可能繞過配對碼嘗試次數限制 | CVE-2026-113968 | 有 | 有 |
| Bluetooth | 藍牙範圍內的攻擊者可能破壞處理程序記憶體(use-after-free) | CVE-2026-113970 | 有 | 有 |
| CoreUtils | 惡意藍牙裝置可能在無使用者操作下完成配對 | CVE-2026-113965 | 有 | 有 |
| CoreUtils | 藍牙範圍內的攻擊者可能繞過配對碼次數限制並在無使用者操作下配對 | CVE-2026-113964 | 有 | 有 |
| rapportd | 同一網路上的攻擊者可能繞過 AirPlay 配對碼次數限制 | CVE-2026-113969 | 有 | 有 |
| MediaRemote | 能實體接觸裝置的人可能在鎖定畫面對 AirPlay 接收器完成配對 | CVE-2026-113971 | 無 | 有 |
iMessage 群組聊天
只有 27.2.1 修補,兩項都來自匿名研究者:
| 元件 | 影響(依 Apple 說明改寫) | CVE |
|---|---|---|
| Messages | 遠端攻擊者可能加入 iMessage 群組並收到群組訊息 | CVE-2026-113961 |
| Messages | 被加入群組的人可能讀到加入之前的訊息 | CVE-2026-113960 |
其他
| 元件 | 影響(依 Apple 說明改寫) | CVE |
|---|---|---|
| App Intents | App 可能存取敏感的使用者資料 | CVE-2026-113963 |
| brotli | 處理惡意構造的輸入可能造成記憶體損壞(越界寫入) | CVE-2026-111497 |
其中 brotli 的 CVE-2026-111497 值得多提一句:美國 CISA 的已知遭利用漏洞目錄(Known Exploited Vulnerabilities Catalog)在 2026-10-27 收錄了這個編號,目錄中的名稱是 Google Brotli Unchecked Return Value Vulnerability。Apple 的安全性內容頁本身沒有標示這項已遭利用,兩邊描述的弱點類型寫法也不同;想確認最新狀況,請直接查看下方兩份官方頁面。
參考資料與延伸閱讀
- Apple 安全性更新(Apple 支援)
- iOS 27.2.1 和 iPadOS 27.2.1 的安全性內容(Apple 支援)
- iOS 18.7.12 和 iPadOS 18.7.12 的安全性內容(Apple 支援)
- iOS 26.7.3 和 iPadOS 26.7.3 的安全性內容(Apple 支援)
- 更新 iPhone 或 iPad 的軟體(Apple 支援)
- CISA Known Exploited Vulnerabilities Catalog(CVE-2026-111497)
- Apple發布iOS、iPadOS 27.2.1與18.7.12版,緊急修補10個資安漏洞(iThome)

發佈留言