以下我用白話說明,讓不懂技術的人也能比較好理解,為什麼這事情這麼奇特。
作為一個 RD,為了不讓在看文章的你們在瀏覽網頁時,被瀏覽器跳出「不安全網站」或「危險網站」的阻擋提示,配置 SSL/TLS 憑證已經成為現在網站上線前必備的處理。
只要連線掛上安全鎖頭,瀏覽器就不會再跳出阻擋提示字樣,大家也能放心連線。
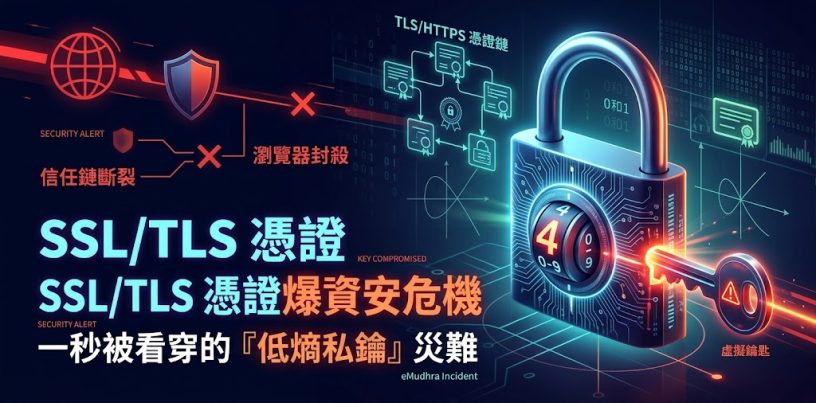
然而,印度大型公開憑證發放機構(CA)eMudhra 最近爆發的私鑰重大疏失,徹底顛覆了工程界對資安底線的想像。
這不是算力極限引發的密碼學破解,也不是複雜的旁道攻擊(Side-channel attack),而是一場荒謬的「低熵私鑰」災難——中間憑證的私鑰居然短到一眼就能猜出來,就像是你家大門的密碼鎖被設置成 0 到 9 其中一個數字,小偷只要試 10 次就能破解一樣荒謬。
資安評級來到「重度(Severe)」,這到底有多嚴重?為什麼各大瀏覽器火速封殺?就讓我們來看看事件始末。
事件始末
1. 致命缺陷曝光:私鑰竟是單純個位數「4」
照理說,P-384 橢圓曲線私鑰具備極高強度,以現今算力根本不可能被暴力破解。但資安人員在審查 eMudhra 簽發的 8 張中間憑證(Intermediate CA)時,發現私鑰完全沒有隨機性:
- 這 8 把私鑰全部落在極小的數值區間內:4、56、66、115、155、156、230、237。
- 其中一把私鑰居然就只是數字
4! - 研究人員只用公開憑證上的公鑰資料,在不到 1 秒之內,就直接把這把私鑰精確推導了出來。
- 調查顯示這批金鑰早在 2025 年 4 月就生成了,主因是金鑰產生腳本存在低級錯誤,未正確調用加密隨機數生成器,甚至把測試用的數值直接推上生產環境。
2. 安全衝擊:官方「萬能印章」被看光
中間憑證是現代 PKI 的核心授權節點。一旦它的私鑰被拿走:
- 任何人都能拿這把私鑰,替全球任意網域名稱簽發「合法、受各大系統信任」的 HTTPS 憑證。
- 攻擊者可以配合網路劫持進行中間人攻擊(MitM),竊聽並解密所有流量。最致命的是,因為憑證是真的,使用者的瀏覽器完全不會跳出任何「危險網站」警告。
3. 科技巨頭火速封殺
缺陷被提交至審查論壇後:
- Google(Chrome)與 Mozilla(Firefox) 率先採取行動,將受影響的中間憑證直接列入吊銷黑名單(OneCRL / CRLSet)。
- Apple 與微軟 相繼在系統信任庫中移除並封鎖,全面阻斷這批憑證在外網生效。
4. eMudhra 宣布全面退出市場
信任鏈徹底崩壞後,eMudhra 於 2026 年 10 月 22 日發布聲明:
- 董事會決議自願且永久退出全球公開 SSL/TLS 憑證市場。
- 官方稱公開 SSL 業務營收佔比極低,將退回印度本土市場,專注於國內身分驗證與企業內部私有 PKI。
身為工程團隊,我們可以做什麼?
(這段比較涉及底層架構,如果你不是相關技術人員可以直接跳過,八卦故事看到這裡就結束了。)
先說結論:【不要過度恐慌】。
這類等級的資安事故雖然聽起來像「世界末日」,但實務上完全不用自己嚇自己。大廠有各自的看門大神與應變機制,尊重專業、別瞎忙添亂就是最穩妥的作法。
如果你是個體戶,或者你是校長兼撞鐘、既是管理員又是工程師(強者我全包),這裡以一線的實務經驗,提供幾個最常見的看法。
成本角度:「拿來攻擊你」的成本,其實偏高
駭客攻擊,離不開「驗證技術」、「有利可圖」兩大核心。
很多人看到「私鑰被破解,任何人都能偽造憑證」就嚇得半死,但大家往往忽略了黑客發動攻擊的 商業 ROI(投資報酬率),這裡把用這角度往下梳理。
黑客拿到一把假印章(偽造憑證),不代表駭客就能憑空黑進你的網站。
他還必須配合「DNS 污染」、「BGP 路由劫持」或者「在同一個實體 Wi-Fi 網路搞 ARP 欺騙」,才能把使用者的流量截胡到他的冒牌伺服器。
這些手段每一項都需要極高的技術成本、網路資源,先不談如何拿到,光你要正常租用,每小時計費都足以讓你感受到呼吸就是燒錢。
外加電信商與國際刑警追查的巨大風險。除非你是跨國金融機構、加密貨幣交易所或政府核心系統,否則沒有任何駭客會為了黑一個個人部落格、接案展示頁或獨立小電商,去動用這類等級攻擊資源。
試想,你願意先花10萬租間店面,再花百萬裝潢、買設備,開門正是跑服務,店一開,每小時還得付上萬電費,忙活半天,就為了門前台階下的螞蟻提供冷氣、搬食物的機會? 除了銜接本身既有的跳板,擴大子彈庫,或其他特殊原因,基本沒有獨立駭客會想這樣。
對一般大眾與使用大企業服務的用戶,其實無感
把服務拿掉試試,你可以發現,真正第一線判斷的腳色,是那些 Google(Chrome)、Mozilla(Firefox)、Apple。這批有問題的憑證在被爆出的幾十小時內,就已經被各大瀏覽器火速列入內建的黑名單。只要你的手機、電腦保持正常自動更新,大廠比你更擔心,旗下不知有多少顆頂尖的肝在幫你做後續處理。
對「校長兼撞鐘」的個體戶/獨立開發者,小心「被颱風尾掃到」
在這次事件中,個體戶最大的風險從來不是你被攻擊,而是在做出阻擋,畫出限制影響範圍時的「連坐法誤傷」。
如果你的小網站兩年前貪便宜,買了某些底層正好掛在 eMudhra 中繼鏈上的廉價商業憑證,當瀏覽器大廠為了止血而全面「拔網線(吊銷憑證)」時,你的網站會瞬間在所有客戶面前跳出「紅色警告:危險網站」。
遇到時,換一家簽發,例如常見的 Let’s Encrypt 或 Cloudflare,或許會是有效的辦法。
一句話總結:
別自己嚇自己,小蝦米不需要防範核彈級攻擊;但上游大廠打架時,務必確保自己的憑證鏈不在颱風路徑上,這才務實。
資料來源與參考文獻
[1] Mozilla Bugzilla 官方追蹤報告:Bug 2083449 – eMudhra: Private key compromise of Intermediate Certificates
- 披露 8 組受影響 P-384 中間私鑰全部小於 256(如數字 4、56、115 等)且已被研究人員還原控制
- 說明 Mozilla 透過 OneCRL(Bug 2083382)向 Firefox 用戶端緊急推播黑名單,阻斷中間人攻擊(MitM)
- 記錄 eMudhra 說明 2025 年 4 月 Key Generation Ceremony(KGC)因 wrap/unwrap 腳本錯誤產生第二組弱金鑰的經過
- 揭露先前 Bug 1970728 曾發生 CRL 簽名金鑰不匹配卻未落實根本審查的歷史關聯
- 啟動緊急程序,正式自 Mozilla Root Store 移除
emSign ECC Root CA - G3根憑證
[2] 資安研究者技術披露站點:We Have a Problem: eMudhra Intermediate CA Private Keys Leaked
- 提供透過公開公鑰點座標在 1 秒內暴力枚舉反推私鑰的證明與驗證指令
- 提供線上測試工具,檢測各瀏覽器與系統客戶端是否仍盲目信任受損中繼憑證
- 實測並說明 curl、Linux 與非瀏覽器客戶端在未啟用 Certificate Transparency(CT)下的連線暴露風險
- 整理 macOS、Linux、Windows 平台本機手動阻斷受損憑證的應急指令與腳本
[3] Scott Helme 資安專欄分析:Eight Bits of Trust: How a Leading CA Lost Control of Their Keys
- 深入解析 P-384 橢圓曲線私鑰理論值($10^{115}$ 可能性)退化至 1 Byte(8 bits、256 種可能)的密碼學災難
- 實測 curl、Python、Node.js 於預設環境下會直接連線成功並判定合法(因不主動檢查 CRL/CT)
- 點出受損金鑰自 2025 年 4 月以來存在長達 17 個月,說明其對 CI/CD、API 串接與 IoT 設備的長期隱患
[4] Google Chrome Root Program 公告:Chrome Root Store Actions regarding eMudhra CA
- 說明 Chrome 已於獲報當晚透過 CRLSet 推送 SPKI 雜湊阻斷,涵蓋 eMudhra 原生與 Sectigo 交叉簽署憑證
- 強調 Chrome 預設強制要求 Certificate Transparency(CT),阻斷未登錄憑證在瀏覽器端生效
- 預告 Chrome Root Store 將於 Version 43 正式移除上游簽發之 eMudhra 根憑證
[5] eMudhra 官方監管通報與新聞聲明:eMudhra Corporate Disclosure: Voluntary Discontinuation of Global SSL/TLS Operations
- 官方確認 8 張受影響中繼憑證生成於 2025 年 4 月 30 日之金鑰儀式,並指出係 wrap/unwrap 流程瑕疵所致
- 聲明底層基礎設施與實體安全未遭入侵,印度本土數位簽章(DSC)與 eSign 業務完全獨立且不受影響
- 說明 Global TLS 業務僅佔公司總營收約 1%,並提及正為受影響用戶免費更換替代憑證與後續退場處置

發表迴響