近年 AI 開始被拿來大規模找程式漏洞,攻擊與防禦兩邊都在用。Anthropic 在 2026 年 4 月推出 Project Glasswing,用自家尚未公開的模型 Claude Mythos Preview 替重要軟體找漏洞。
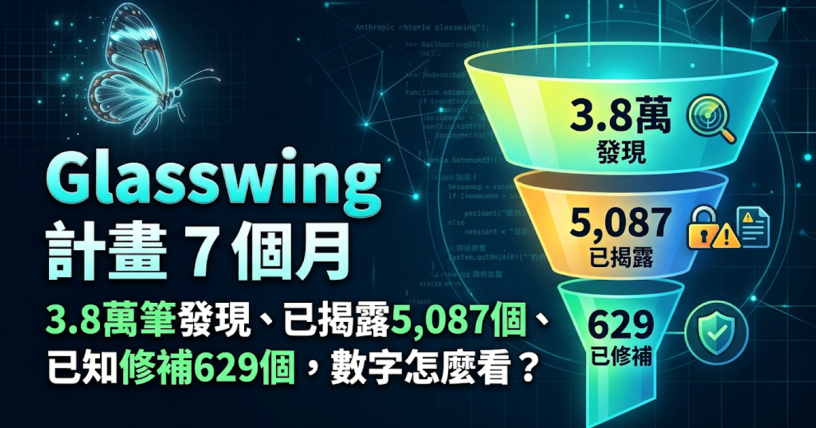
計畫上線七個月後,資安公司 VulnCheck 發表分析,指出 Anthropic 揭露帳本上標示為已修復(fixed)的只有 217 個,和 3.8 萬筆發現相差很大;而 Anthropic 官方儀表板的概覽頁,則另列已揭露 5,087 個、已知修補 629 個。我們來看看這些數字各自的出處與定義,以及維護者與研究者怎麼評論。
Glasswing 計畫是什麼
依 Anthropic 的計畫頁面,Project Glasswing 於 2026 年 4 月 7 日啟動,目標是用 Claude Mythos Preview 做防禦性資安工作,找出並修補基礎軟體與開源系統的漏洞。
首批合作夥伴包含 AWS、Apple、Cisco、CrowdStrike、Google、Linux Foundation、Microsoft、NVIDIA 等,另有四十多個維護重要軟體的組織取得使用權。Anthropic 並提供最高 1 億美元的使用額度,以及 400 萬美元捐款給開源資安組織。
七個月的數字怎麼看
這次爭議的核心是「發現」、「揭露」、「修復」不是同一件事,而且 Anthropic 官方與 VulnCheck 引用的數字出處不同,下面分開列出。
Anthropic 官方的數字
下表整理自 Anthropic 揭露儀表板的概覽頁與揭露帳本,快照時間為 2026 年 11 月 2 日。
| 項目 | 數字 | 白話說明 |
|---|---|---|
| 發現(findings) | 37,966 | 概覽頁流程圖最上層,模型找出來的全部東西 |
| 候選(candidates) | 6,376 | 進入人工分流前、彼此不重複的疑似問題 |
| 真陽性率 | 94.2% | 外部資安公司看過的那一批裡,確認是真問題的比例;分母是 6,376,重複和維護者決定不修的也算在「真」裡面 |
| 已揭露(disclosed) | 5,087 個漏洞,涵蓋 680 個開源專案 | 概覽頁;帳本頁的 disclosed 狀態數也是 5,087 |
| 維護者已確認回覆 | 3,635 | 概覽頁,官方稱 acknowledged by maintainer |
| 已知上游修補(patched upstream) | 629 | 概覽頁;官方寫的是「據我們所知」有 629 個已修補 |
| 已發出的識別碼 | 733 | 概覽頁:230 筆 CVE 與 503 筆 GitHub Security Advisory |
| 帳本全部條目 | 7,349 | 帳本頁,內含 disclosed 5,087、fixed 217、pre-disclosure 193、withdrawn 419、duplicate 1,654 |
| 帳本重複(duplicate) | 1,654 | 事後發現和自己另一筆是同一個洞,改由那一筆負責揭露 |
| 帳本撤回(withdrawn) | 419 | 不再算數的條目,原因包括發現被收回、撞到別人早就知道的問題 |
| 帳本 fixed | 217 | 帳本頁的狀態統計,官方詞彙表沒有另外解釋這個狀態 |
流程圖還有一個細節值得注意:已揭露的 5,087 個並不是全部都經過人工確認。其中 1,862 個是外部資安公司確認過才通報;另外 3,225 個是 Anthropic 直接寄給維護者,官方自己在圖上註明這一路可能含有誤報。
VulnCheck 的數字
下表整理 VulnCheck 在分析文章中的說法,部分數字引用自上面的官方帳本。
| 項目 | 數字 | 出處與定義 |
|---|---|---|
| 發現總數 | 37,966 | VulnCheck 引用 Anthropic 回報的 findings,不一定是 CVE |
| 已公開 | 7,349(19.4%) | VulnCheck 的說法;官方帳本頁 7,349 是全部條目數,disclosed 狀態為 5,087 |
| 已修復 | 217 | VulnCheck 引用帳本標示為 fixed 的數量 |
| 重複 | 1,654 | 內文數字;VulnCheck 自己的對照表寫 1,670,本文採帳本頁的 1,654 |
| 撤回 | 419 | 與帳本頁相同 |
| VulnCheck 自行統計的 CVE | 442 | 可歸屬於 Anthropic 的 CVE,約占今年 93,450 個 CVE 的 0.5% |
| 已知遭實際利用 | 2 | 442 個 CVE 中,VulnCheck 查到有在野利用紀錄的數量 |
兩處需要注意。
第一,兩邊的數字口徑不同:VulnCheck 的「已公開 7,349」對應官方帳本的全部條目數,官方概覽頁的已揭露數是 5,087;VulnCheck 的「已修復 217」對應帳本的 fixed 狀態,官方概覽頁的已知上游修補數是 629。官方沒有說明 fixed 與 patched upstream 兩個口徑之間的關係,本文不做推測,有興趣的讀者可以自行前往官方概覽頁與揭露帳本查詢最新數字。
第二,帳本不是 CVE 清單。帳本上的每一筆是某個發現的雜湊值,要等通知維護者、揭露期結束後,才會公開專案與漏洞類型。所以「37,966 個發現」不能直接當成「37,966 個已確認的漏洞」。
維護者與研究者的批評
VulnCheck 的主要論點
VulnCheck 的 Patrick Garrity 在文中提出幾點:
- 442 個 CVE 只占今年 CVE 總量約 0.5%。
- 在 442 個 CVE 裡,只有 2 個有在野利用紀錄。
- 9 月 8 日到 11 月 2 日之間,帳本上的已修復數只從 202 增加到 217,撤回與重複卻大幅增加。
- 他認為帳本有顯示錯誤,會讓「已公開」數字偏高。
不過 Garrity 也沒有否定 AI 抓漏洞的價值,他批評的是計畫推出時的宣傳口徑,不是技術本身。VulnCheck 是資安廠商,這份分析也是它一系列追蹤文章的一篇,讀的時候可以把立場一併納入考量。
curl 的案例
curl 維護者 Daniel Stenberg 11 月初在 LinkedIn 宣布,專案一次收到 45 份 Anthropic OSS Scanner 的報告,Anthropic 自評只有 1 份中度,其餘都是低度。VulnCheck 寫稿時,這批只公開了 34 份。
現在 45 份都已經放上 curl 的 GitHub 議題,每一份都註明轉自 Anthropic OSS Scanner。依 curl 團隊貼的評估標籤,截至 11 月 13 日:
| curl 的判定 | 份數 |
|---|---|
| 不是漏洞(vuln:NONE) | 39 |
| 低風險漏洞(vuln:LOW) | 5 |
| 還在評估(vuln:ASSESS) | 1 |
標籤之後還可能調整,最新狀態以 curl 的 GitHub 為準。
Stenberg 在 5 月曾撰文談 Mythos 對 curl 的發現,有興趣的讀者可以直接閱讀原文。
Anthropic 的說法
針對 VulnCheck 這篇分析,截至 11 月 13 日查無 Anthropic 的直接回應,VulnCheck 文中也沒有引述官方回應。
Anthropic 自己公開過的內容有兩份:
- 5 月 22 日的初步更新:約 50 個夥伴用 Mythos Preview 找出超過 10,000 個高或嚴重等級的漏洞;在 1,752 個經評估的高、嚴重等級發現中,90.6% 為真陽性;已通報維護者的 530 個高、嚴重等級漏洞中,75 個已修補。
- 10 月的 OSS Scanner 發表文:過去六個月找出超過 29,000 個候選漏洞,只有約 6,000 個經人工審查,近 5,000 份報告已送給維護者,其中包含未經驗證的。文中直接寫道,驗證工作受限於人力。
同一篇文章也說得很直白:OSS Scanner 寄出的報告是模型自己寫的,沒有人先看過,官方原話是「it is possible reports will be incorrect or invalid」(報告可能不正確或無效)。
站長觀點
我的看法是,這件事要把「AI 找得出來」和「有人修得完」分開看。找漏洞的速度已經不是瓶頸,驗證、通報、修補才是,而這些大多落在人力有限的開源維護者身上。
對一般使用者來說,短期不用因為數字緊張,照常更新軟體即可。對企業與開源專案,則要想好收到大量 AI 報告時,怎麼分流與排優先順序。想了解 AI 工具如何被反過來用在攻擊上,可以參考站內這篇:ARTEX 是什麼?AI 滲透測試工具變駭客武器,數發部與 CSA 的防護建議整理。
參考資料與延伸閱讀
- VulnCheck:After 7 months, Glasswing overwhelms maintainers with underwhelming findings
- Anthropic:Project Glasswing
- Anthropic:Project Glasswing 初步更新
- Anthropic:OSS Scanner 發表文
- Anthropic:Coordinated Vulnerability Disclosure 揭露帳本
- curl GitHub:Anthropic OSS Scanner 轉來的 [vuln] 議題
- Daniel Stenberg:Mythos finds a curl vulnerability
- Anthropic:Coordinated Vulnerability Disclosure 儀表板概覽頁
- Anthropic:揭露儀表板 About 與詞彙表
- 原新聞:鏈新聞 ABMedia〈Anthropic 漏洞計畫七個月 3.8 萬個發現,僅修復 217 個〉(2026 年 11 月 11 日)

發佈留言